2026년 11월 12일 확인 · 조사 출처: Claroc 블로그 'GhostShares' (2026.11.10) · 회사 답변: The Decoder 보도 · 우리 시험: Claude Code 2.1.322로 만든 팀 메모 앱, /security-review 1회 실행
채팅으로 앱을 만들고 '게시' 버튼 한 번으로 링크를 받는 시대가 됐습니다. 그런데 그 링크, 나만 열 수 있는 걸까요? 보안 회사 Claroc이 그록 빌드(Grok Build)로 만들어 게시된 앱 37,571개를 조사해 보니, 그중 94.7%가 로그인 없이 열렸다고 밝혔습니다. 모든 AI 앱의 숫자가 아니라 그록 빌드로 게시된 앱의 숫자이고, 원인도 해킹이 아니라 게시 창 기본값이 '공개'였다는 점입니다. 이 글에서는 조사 내용을 짧게 정리하고, 저희가 클로드 코드로 만든 앱을 직접 점검해 본 순서와 결과를 그대로 보여 드립니다.
무슨 일이 있었나요?
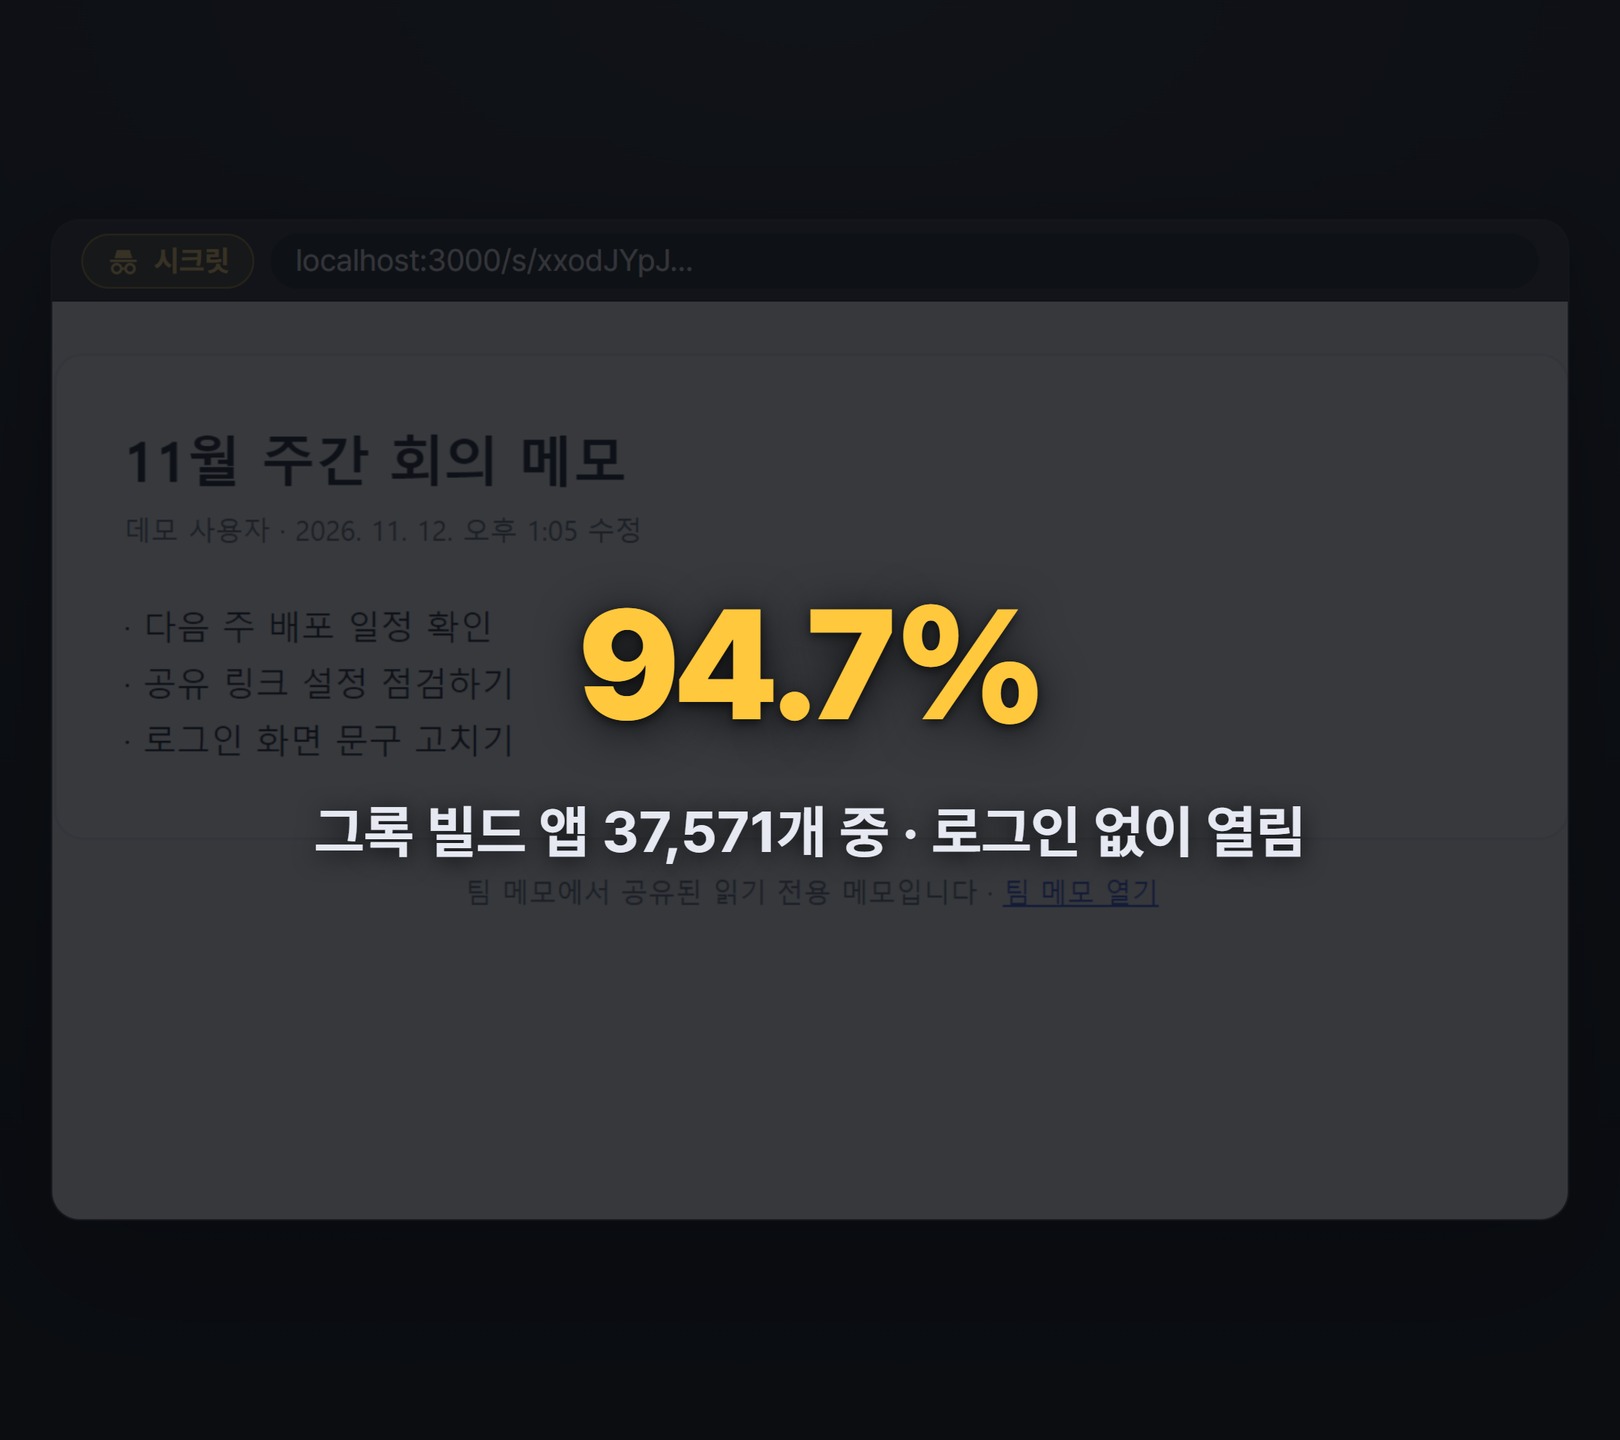
그록 빌드로 게시돼 온라인에 있던 앱 37,571개 중 35,578개(94.7%)가 로그인 없이 누구에게나 열렸습니다. Claroc이 11월 10일 블로그에 올린 조사 결과입니다. 로그인을 요구한 앱(HTTP 401 응답)은 1,993개(5.3%)뿐이었습니다.
Claroc은 열린 앱 가운데 약 10개 중 1개에 민감한 자료가 들어 있었다고 밝혔습니다. 직원 3,500명이 넘는 명단, 검사 결과, 비밀번호가 평문으로 저장된 계정 같은 것들입니다. 이 글에서는 기관 이름이나 노출된 자료 화면은 다루지 않습니다.
왜 이렇게 많이 열려 있었나요?
어려운 해킹 때문이 아니라 게시 창의 기본값 때문이었습니다. Claroc에 따르면 게시 창을 열면 공유 범위가 '링크가 있는 누구나(Anyone with the link)'로 이미 선택돼 있었습니다. 만든 사람이 따로 바꾸지 않으면 주소만 아는 사람 누구나 앱을 열 수 있었던 셈입니다.
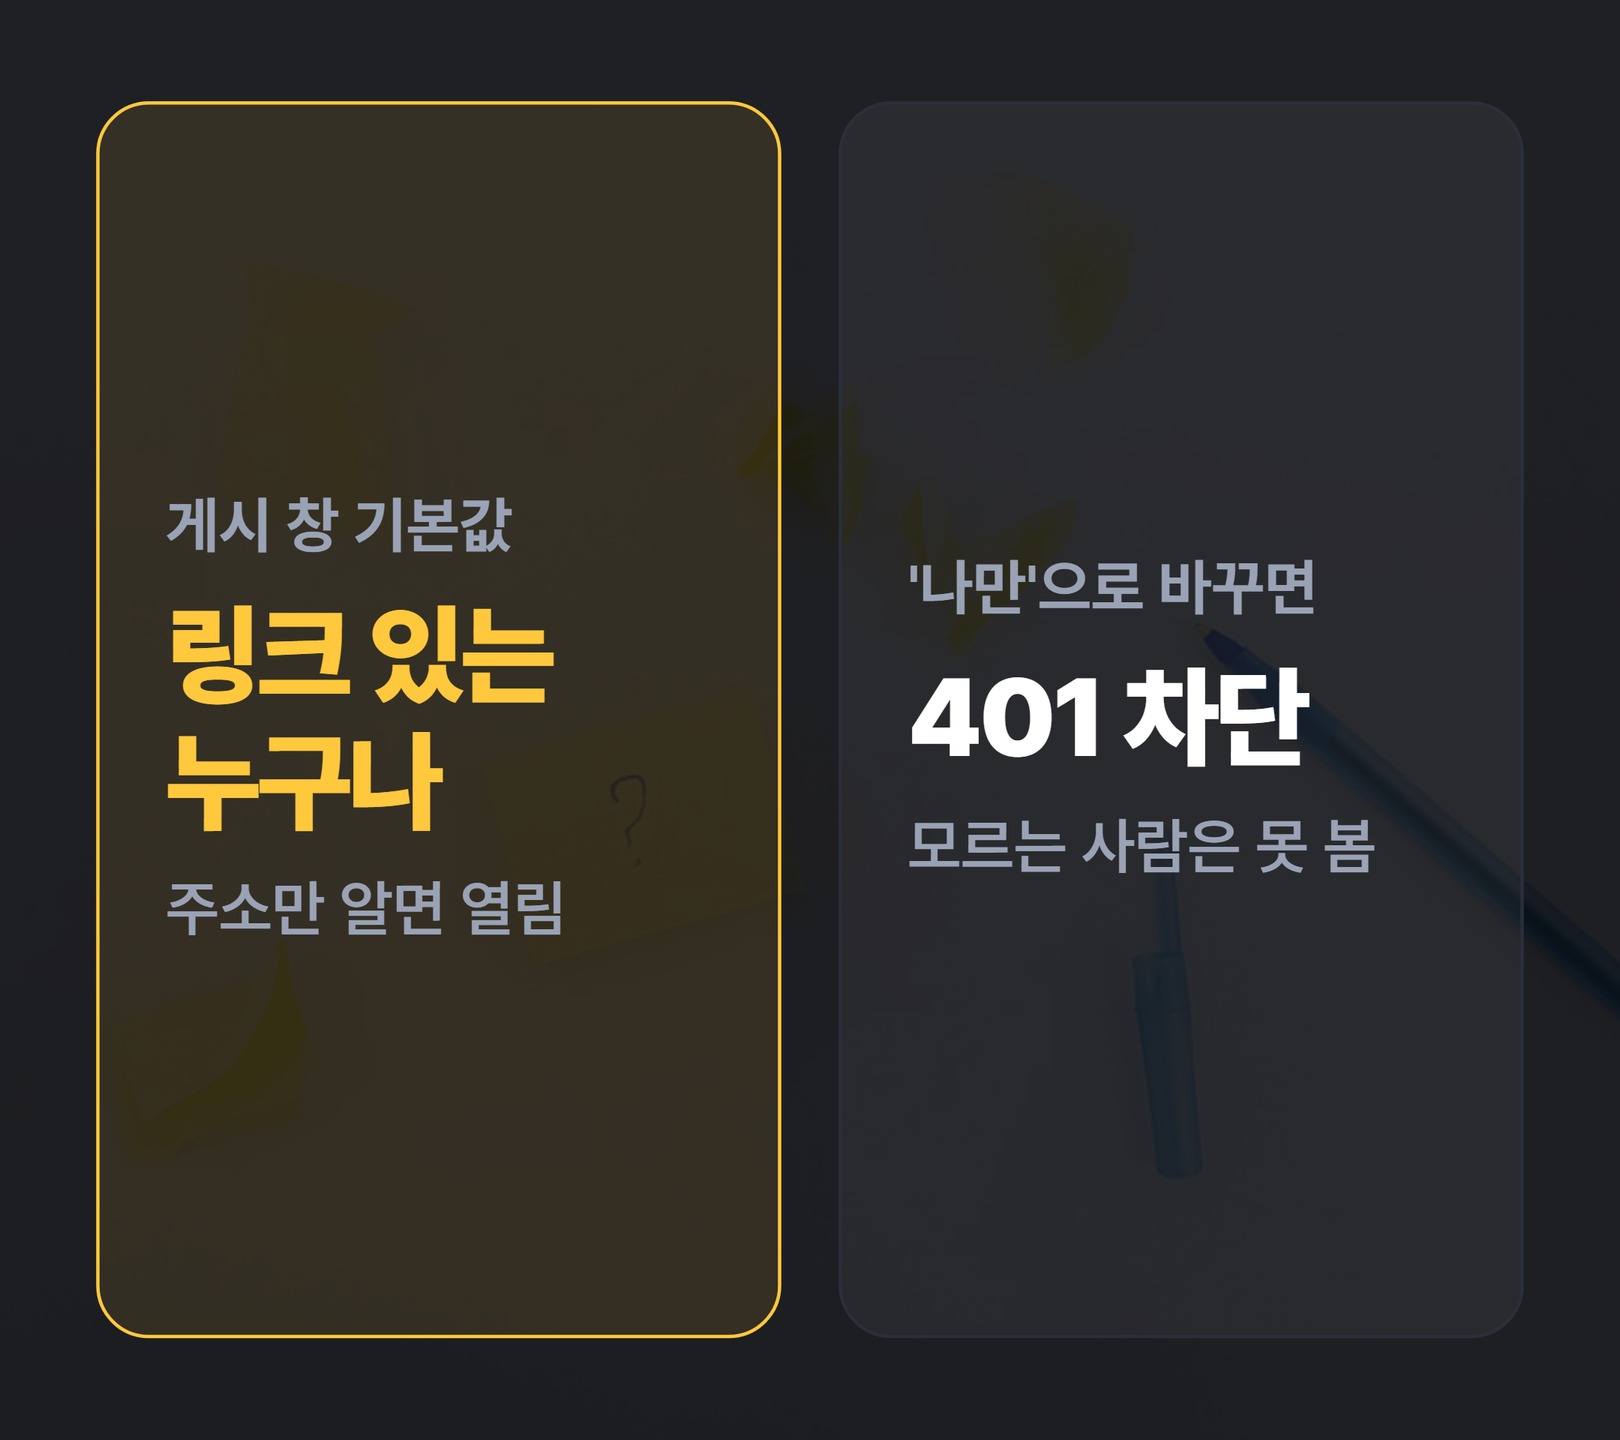
Claroc이 시험 앱을 '나만(Only you)'으로 바꾸자, 모르는 사람이 열었을 때 401로 막혔다고 합니다. 보도에 따르면 회사는 직원 계정은 기본값이 비공개이고, 직원 앱 24개는 내렸다고 답했습니다.
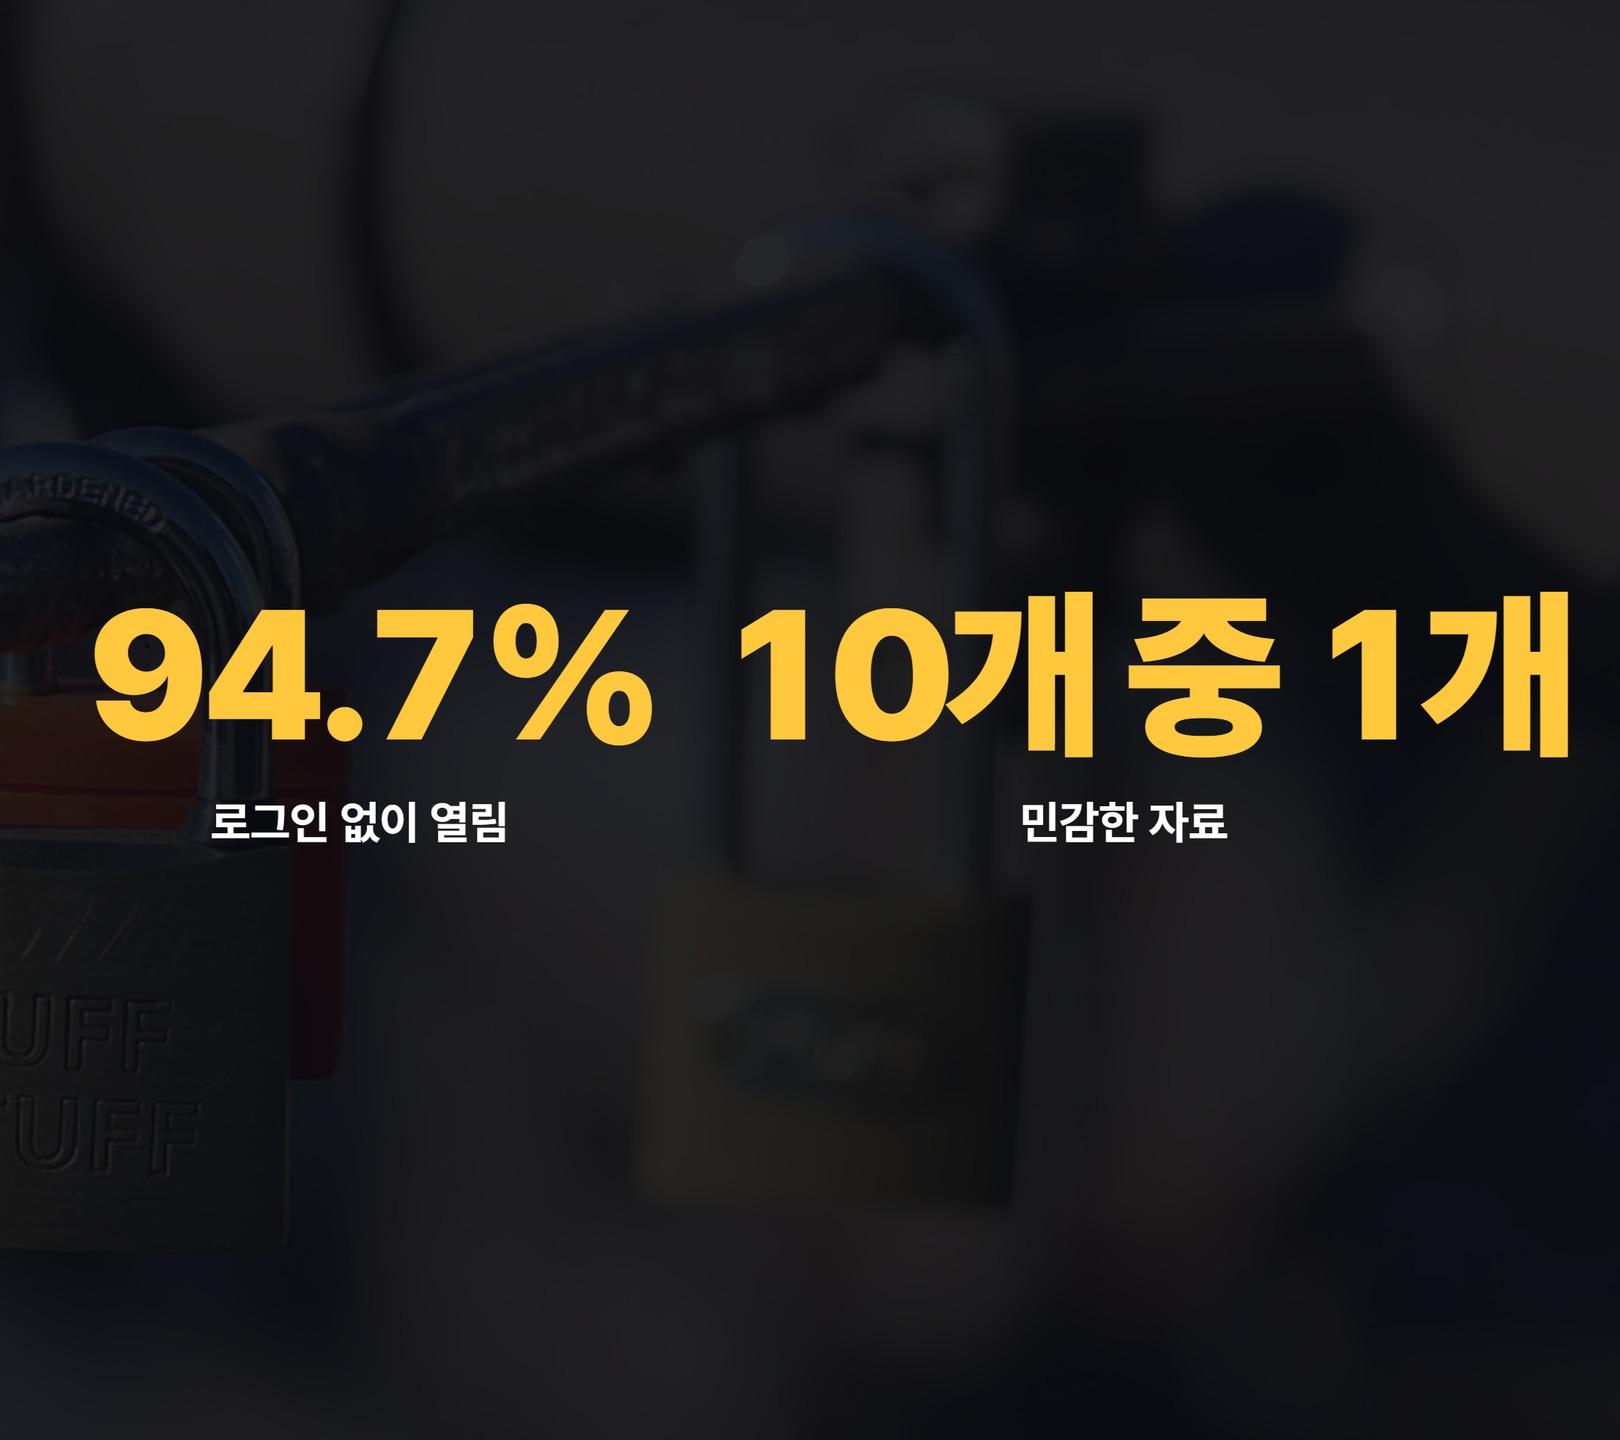
| 항목 | 내용 | 출처 |
|---|---|---|
| 온라인 앱 | 37,571개 | Claroc (11.10) |
| 로그인 없이 열림 | 35,578개 (94.7%) | Claroc (11.10) |
| 로그인 요구(401) | 1,993개 (5.3%) | Claroc (11.10) |
| 민감한 자료 | 약 10개 중 1개 | Claroc (11.10) |
| 회사 답변 | 직원 계정 기본 비공개 · 직원 앱 24개 내림 | The Decoder 보도 |
내 앱은 어떻게 확인하나요?
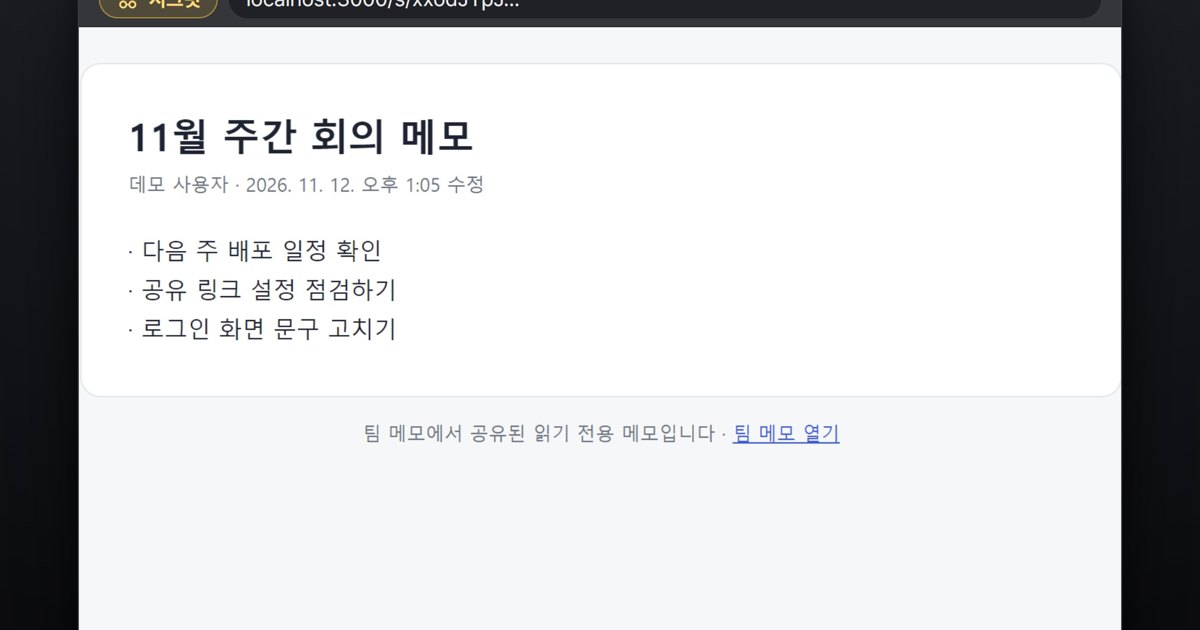
가장 빠른 방법은 시크릿 창으로 내 앱 주소를 직접 열어 보는 것입니다. 시크릿 창은 로그인 정보(쿠키)가 없는 새 창이라, 링크를 받은 '모르는 사람'이 보는 화면과 같습니다. 저희는 11월 12일에 클로드 코드로 만든 작은 팀 메모 앱(Express · 로그인 · 메모마다 공유 링크)으로 직접 해 봤습니다.
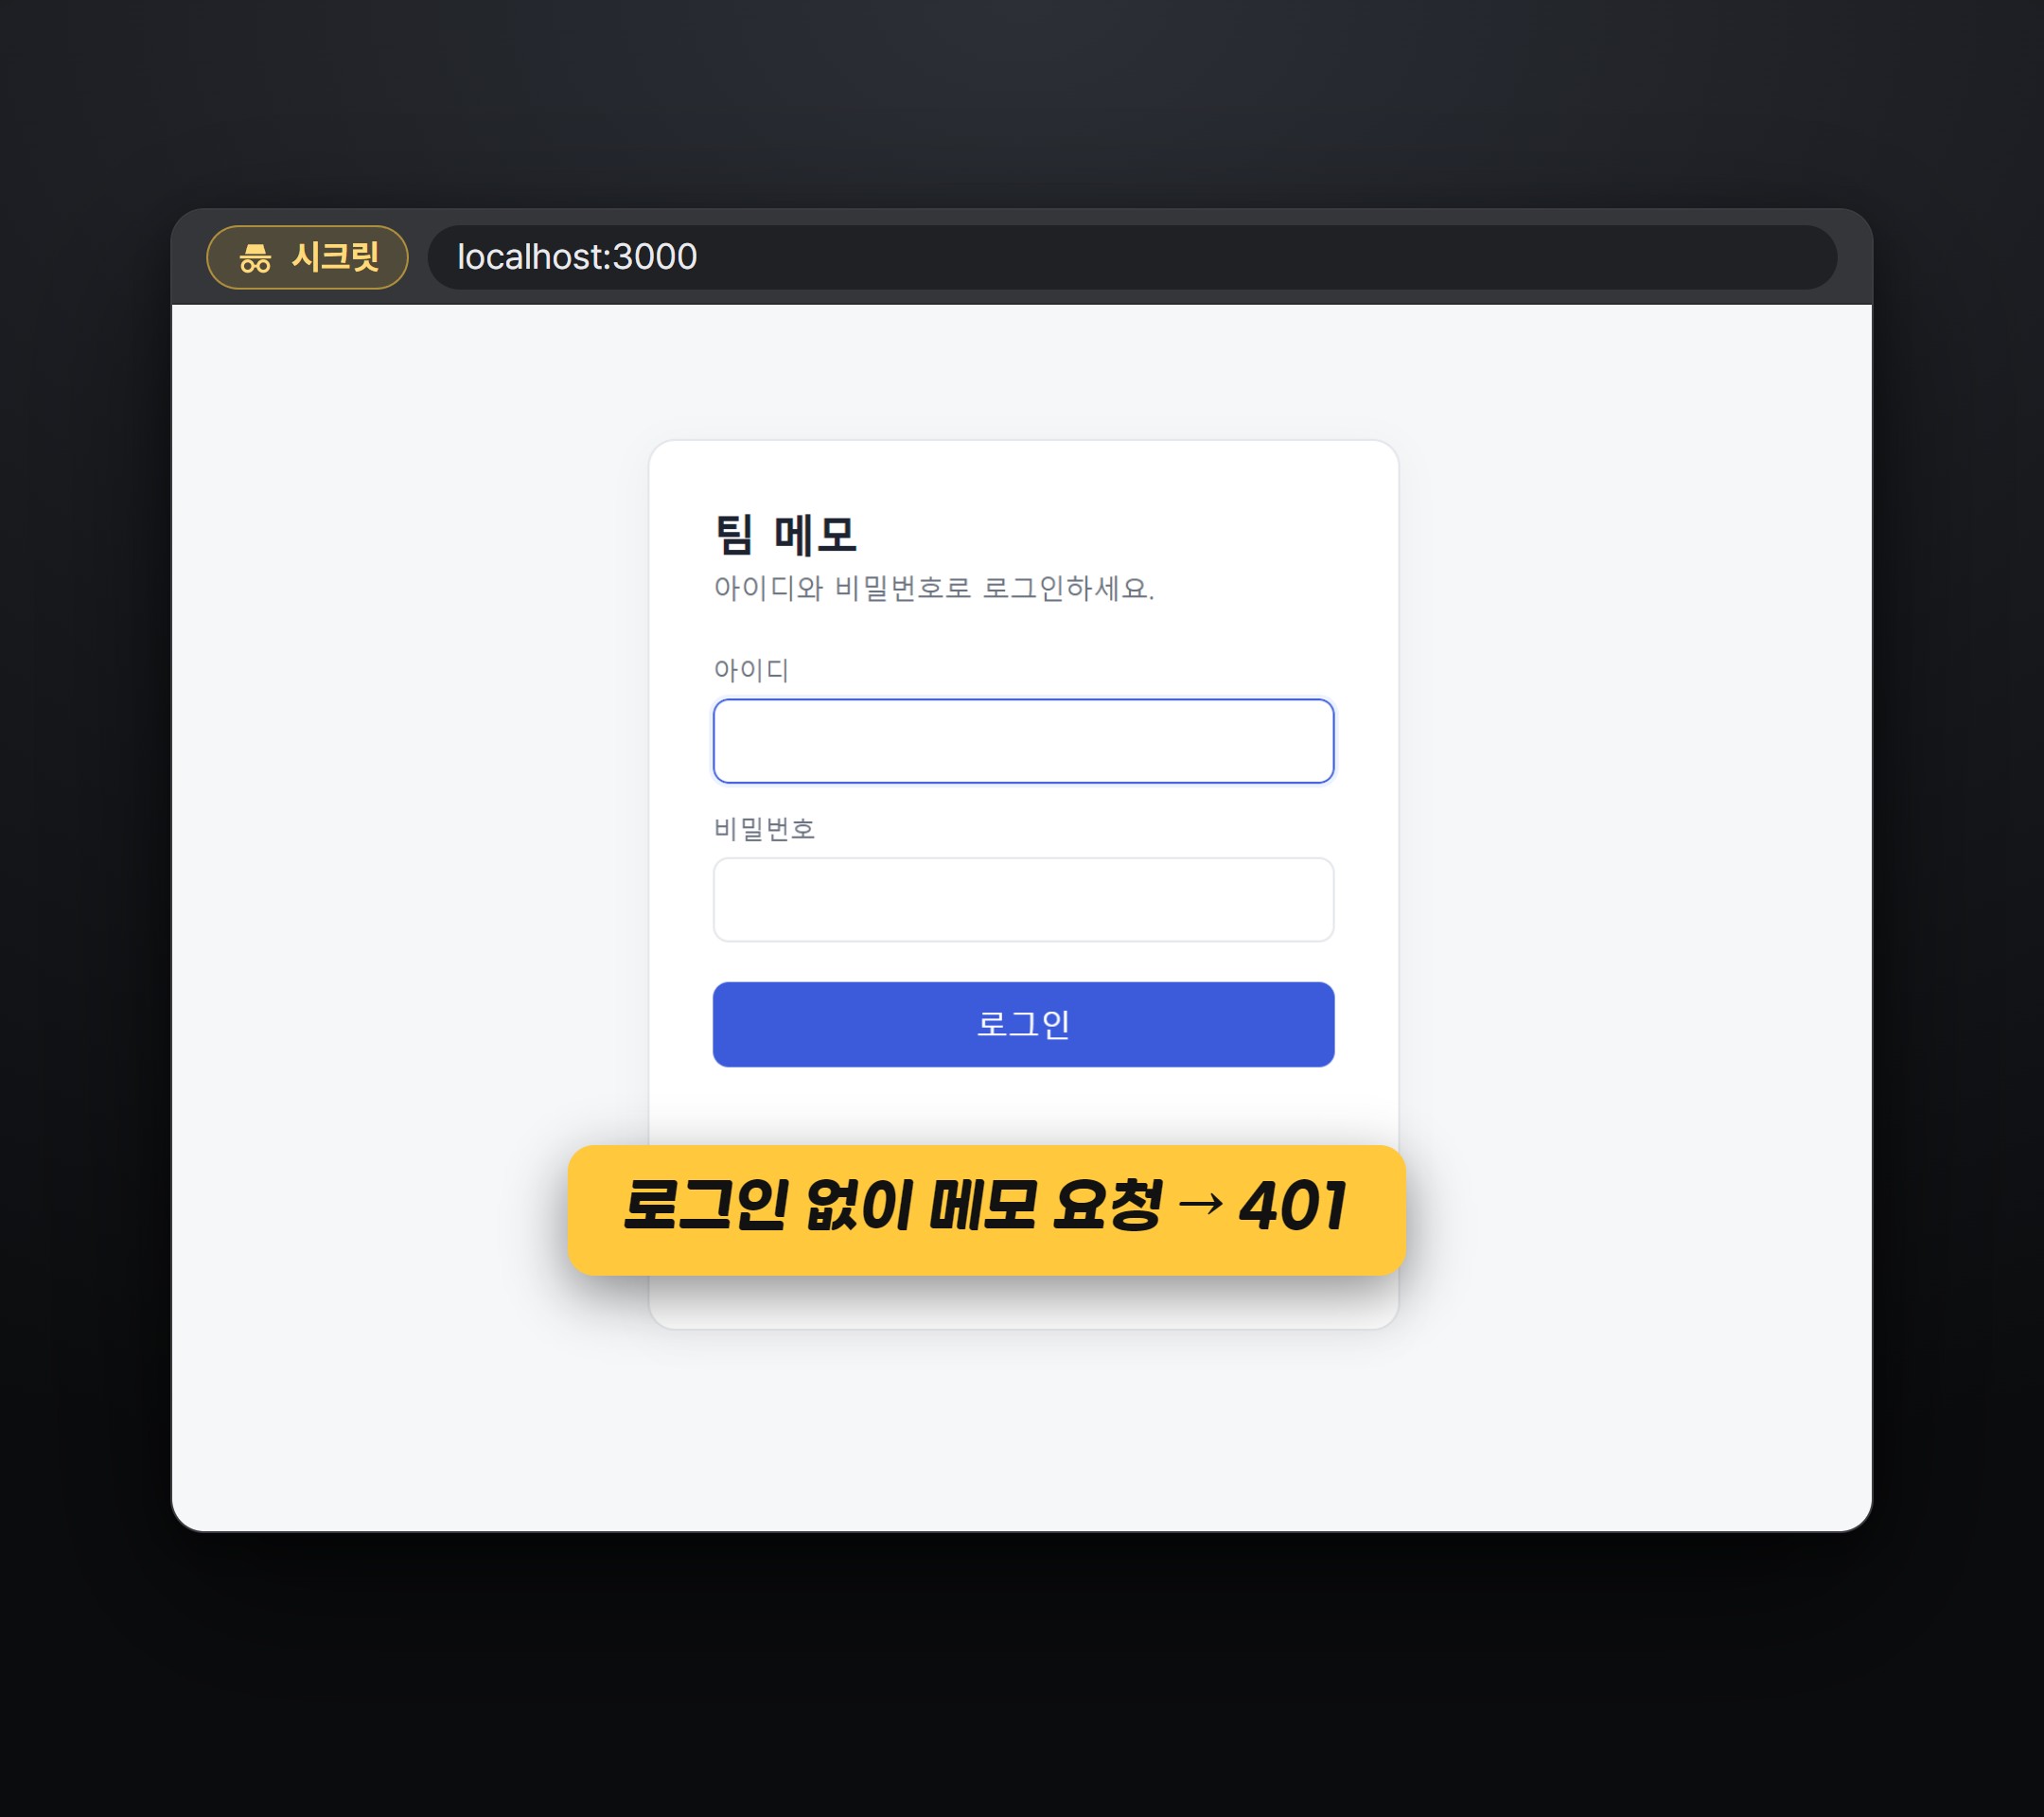
- 앱을 띄우고, 평소 쓰던 창이 아닌 시크릿 창을 엽니다(크롬은 Ctrl+Shift+N).
- 내 앱 주소를 붙여 넣습니다. 로그인 화면이 먼저 나와야 정상입니다.
- 공유한 링크가 있다면 그 링크도 열어 봅니다. 열리는 게 의도한 것인지 확인합니다.
- 공유를 끈 뒤 같은 링크를 다시 열어, 정말 닫히는지 봅니다.
결과는 이랬습니다. 첫 화면은 로그인에서 막혔고, 로그인 없이 메모 목록을 요청하면 401이 돌아왔습니다. 공유를 켠 메모 하나는 링크로 열렸고(의도한 동작), 공유를 끄자 '메모를 열 수 없습니다'로 바뀌었습니다.
/security-review는 무엇을 해 주나요?
/security-review는 지금 브랜치에서 바뀐 코드를 보안 관점으로만 훑어 위험도와 함께 보고하는 클로드 코드 기본 명령입니다. 공식 문서(commands · security)에서 11월 12일에 확인했습니다. "보안 괜찮아?"라고 그냥 묻는 것보다, 권한 확인 · 세션 · 인젝션처럼 영역별로 근거(파일과 줄 번호)를 붙여 알려 준다는 점이 다릅니다.
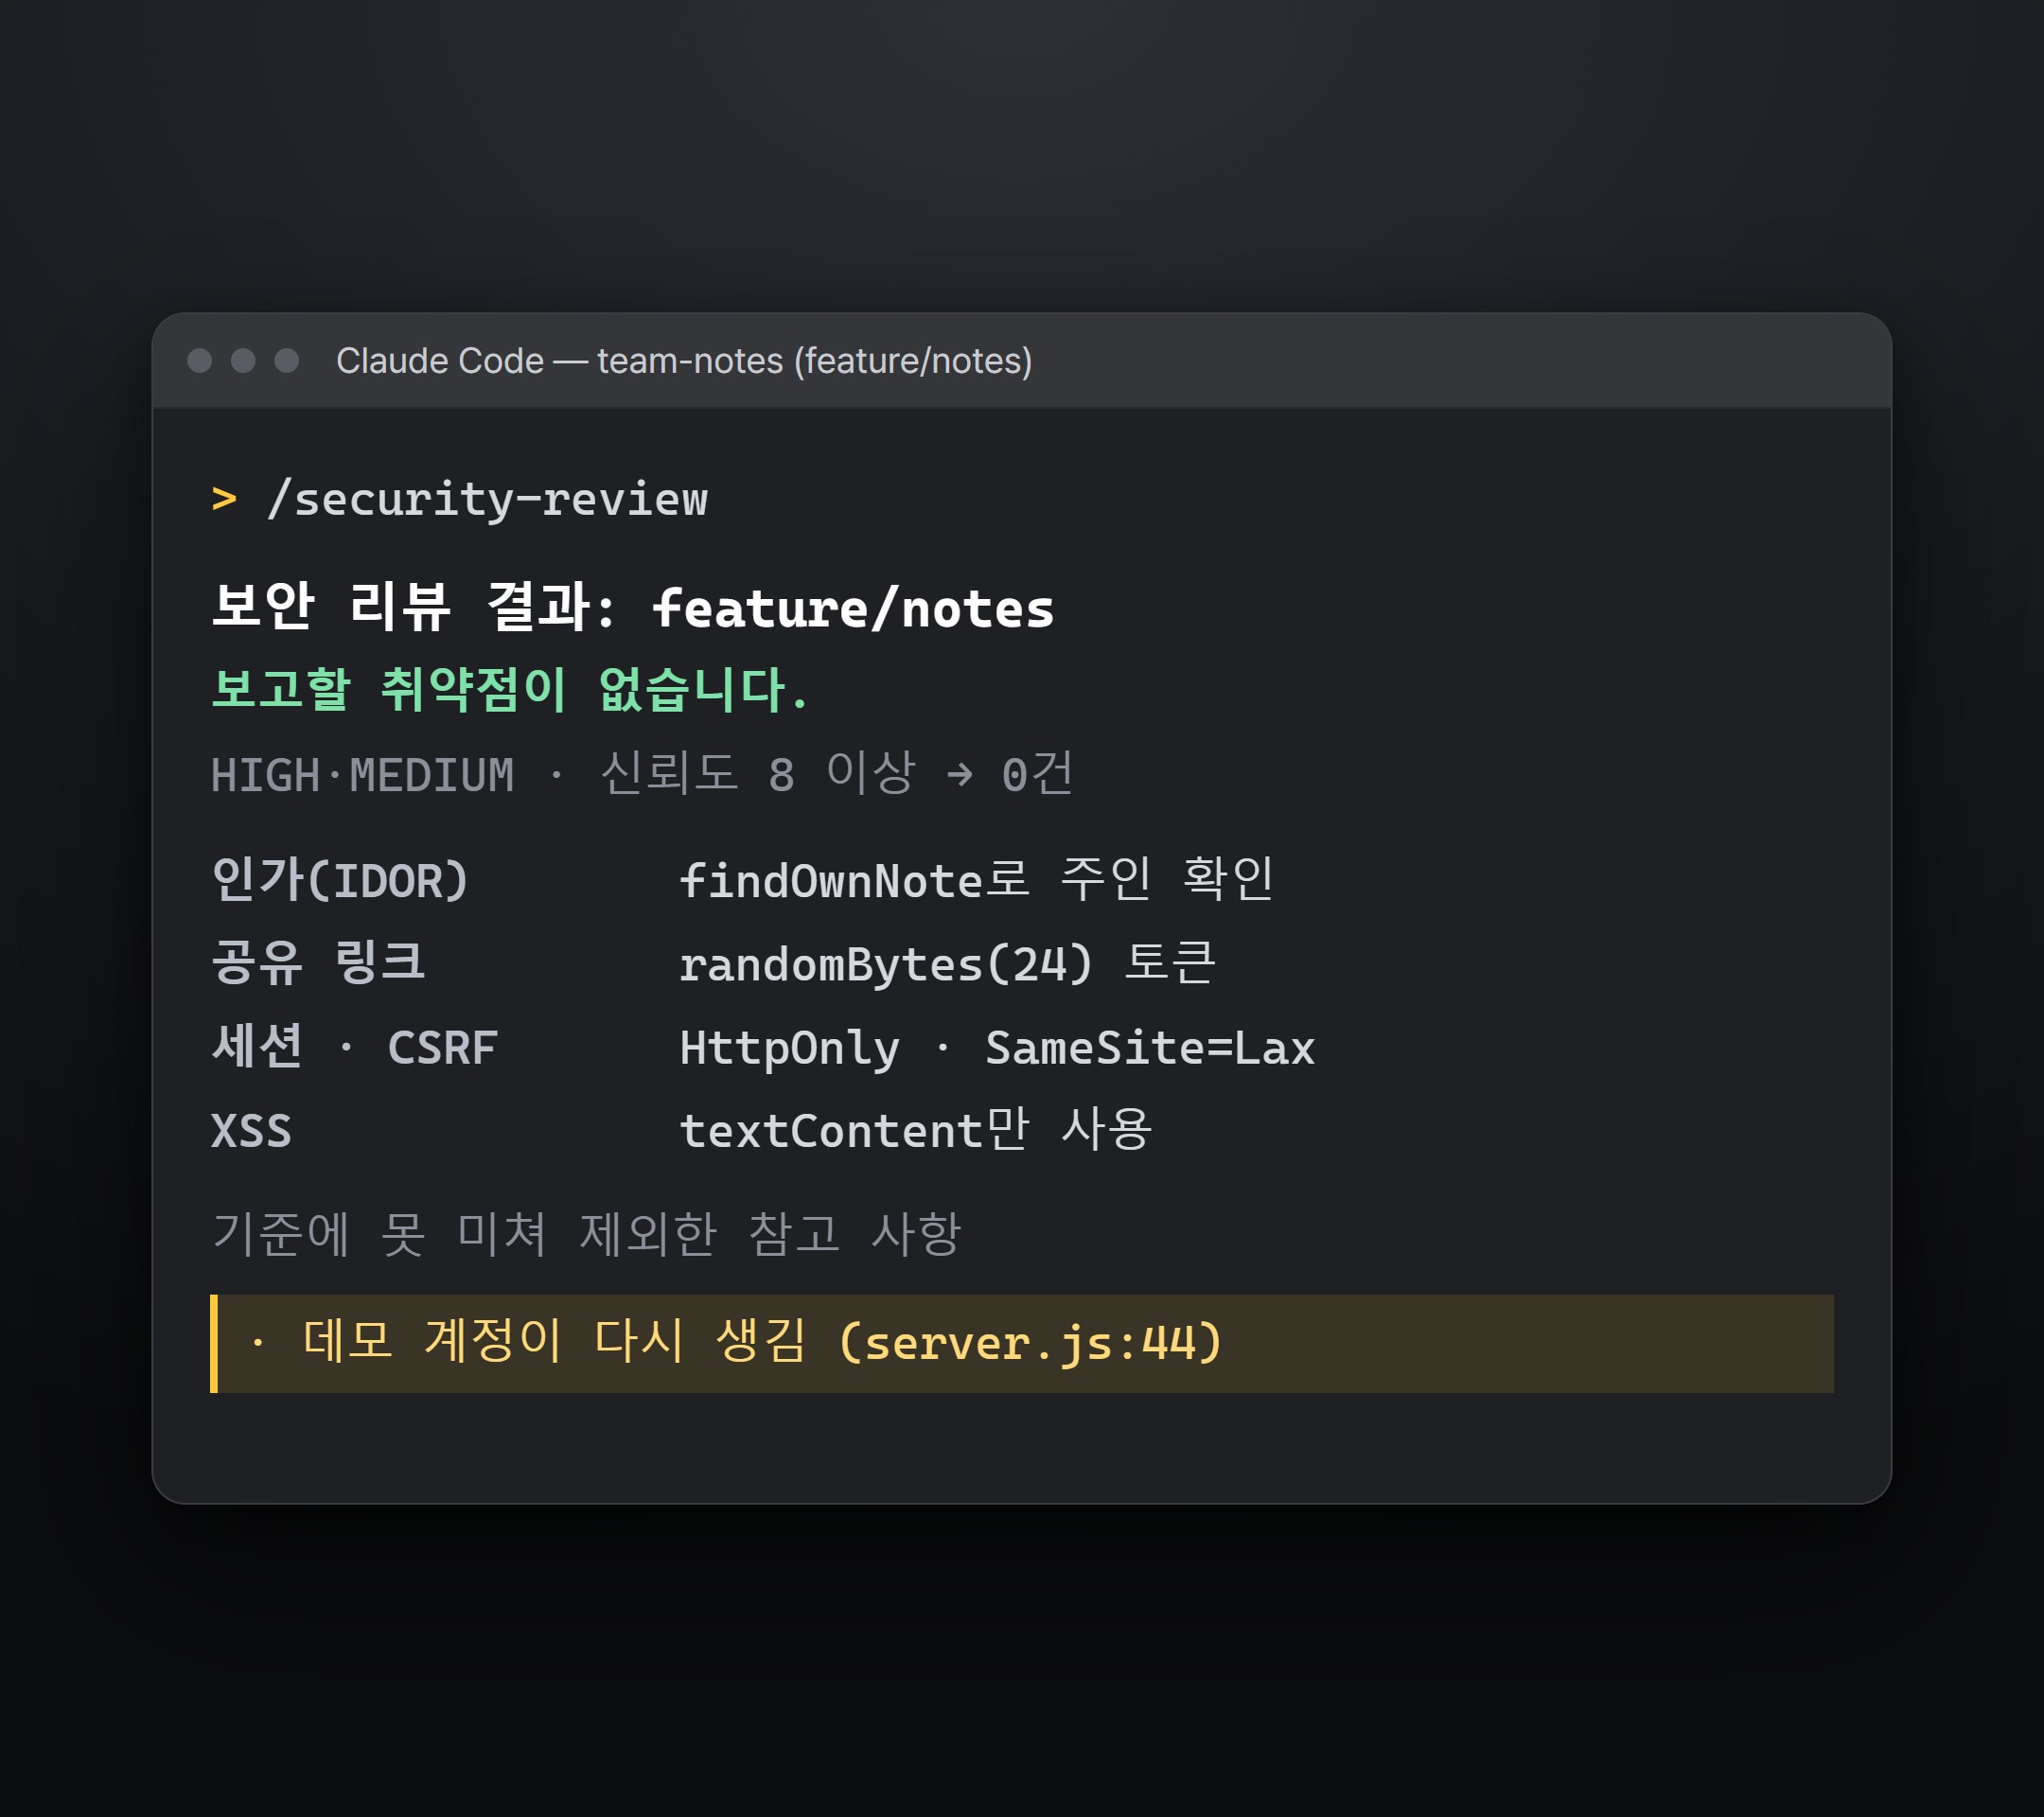
우리 앱 결과는 HIGH · MEDIUM 등급 취약점 0건이었습니다. 메모마다 주인을 확인하는지, 공유 링크 토큰을 추측할 수 없는지, 쿠키 설정이 어떤지 영역별로 확인한 내용이 함께 나왔습니다. 대신 기준에 못 미쳐 뺀 참고 사항으로 "데모 계정이 다시 생김"을 짚었습니다. 데모 계정을 지워도 서버를 다시 켜면 공개된 비밀번호로 되살아난다는 내용이었습니다.
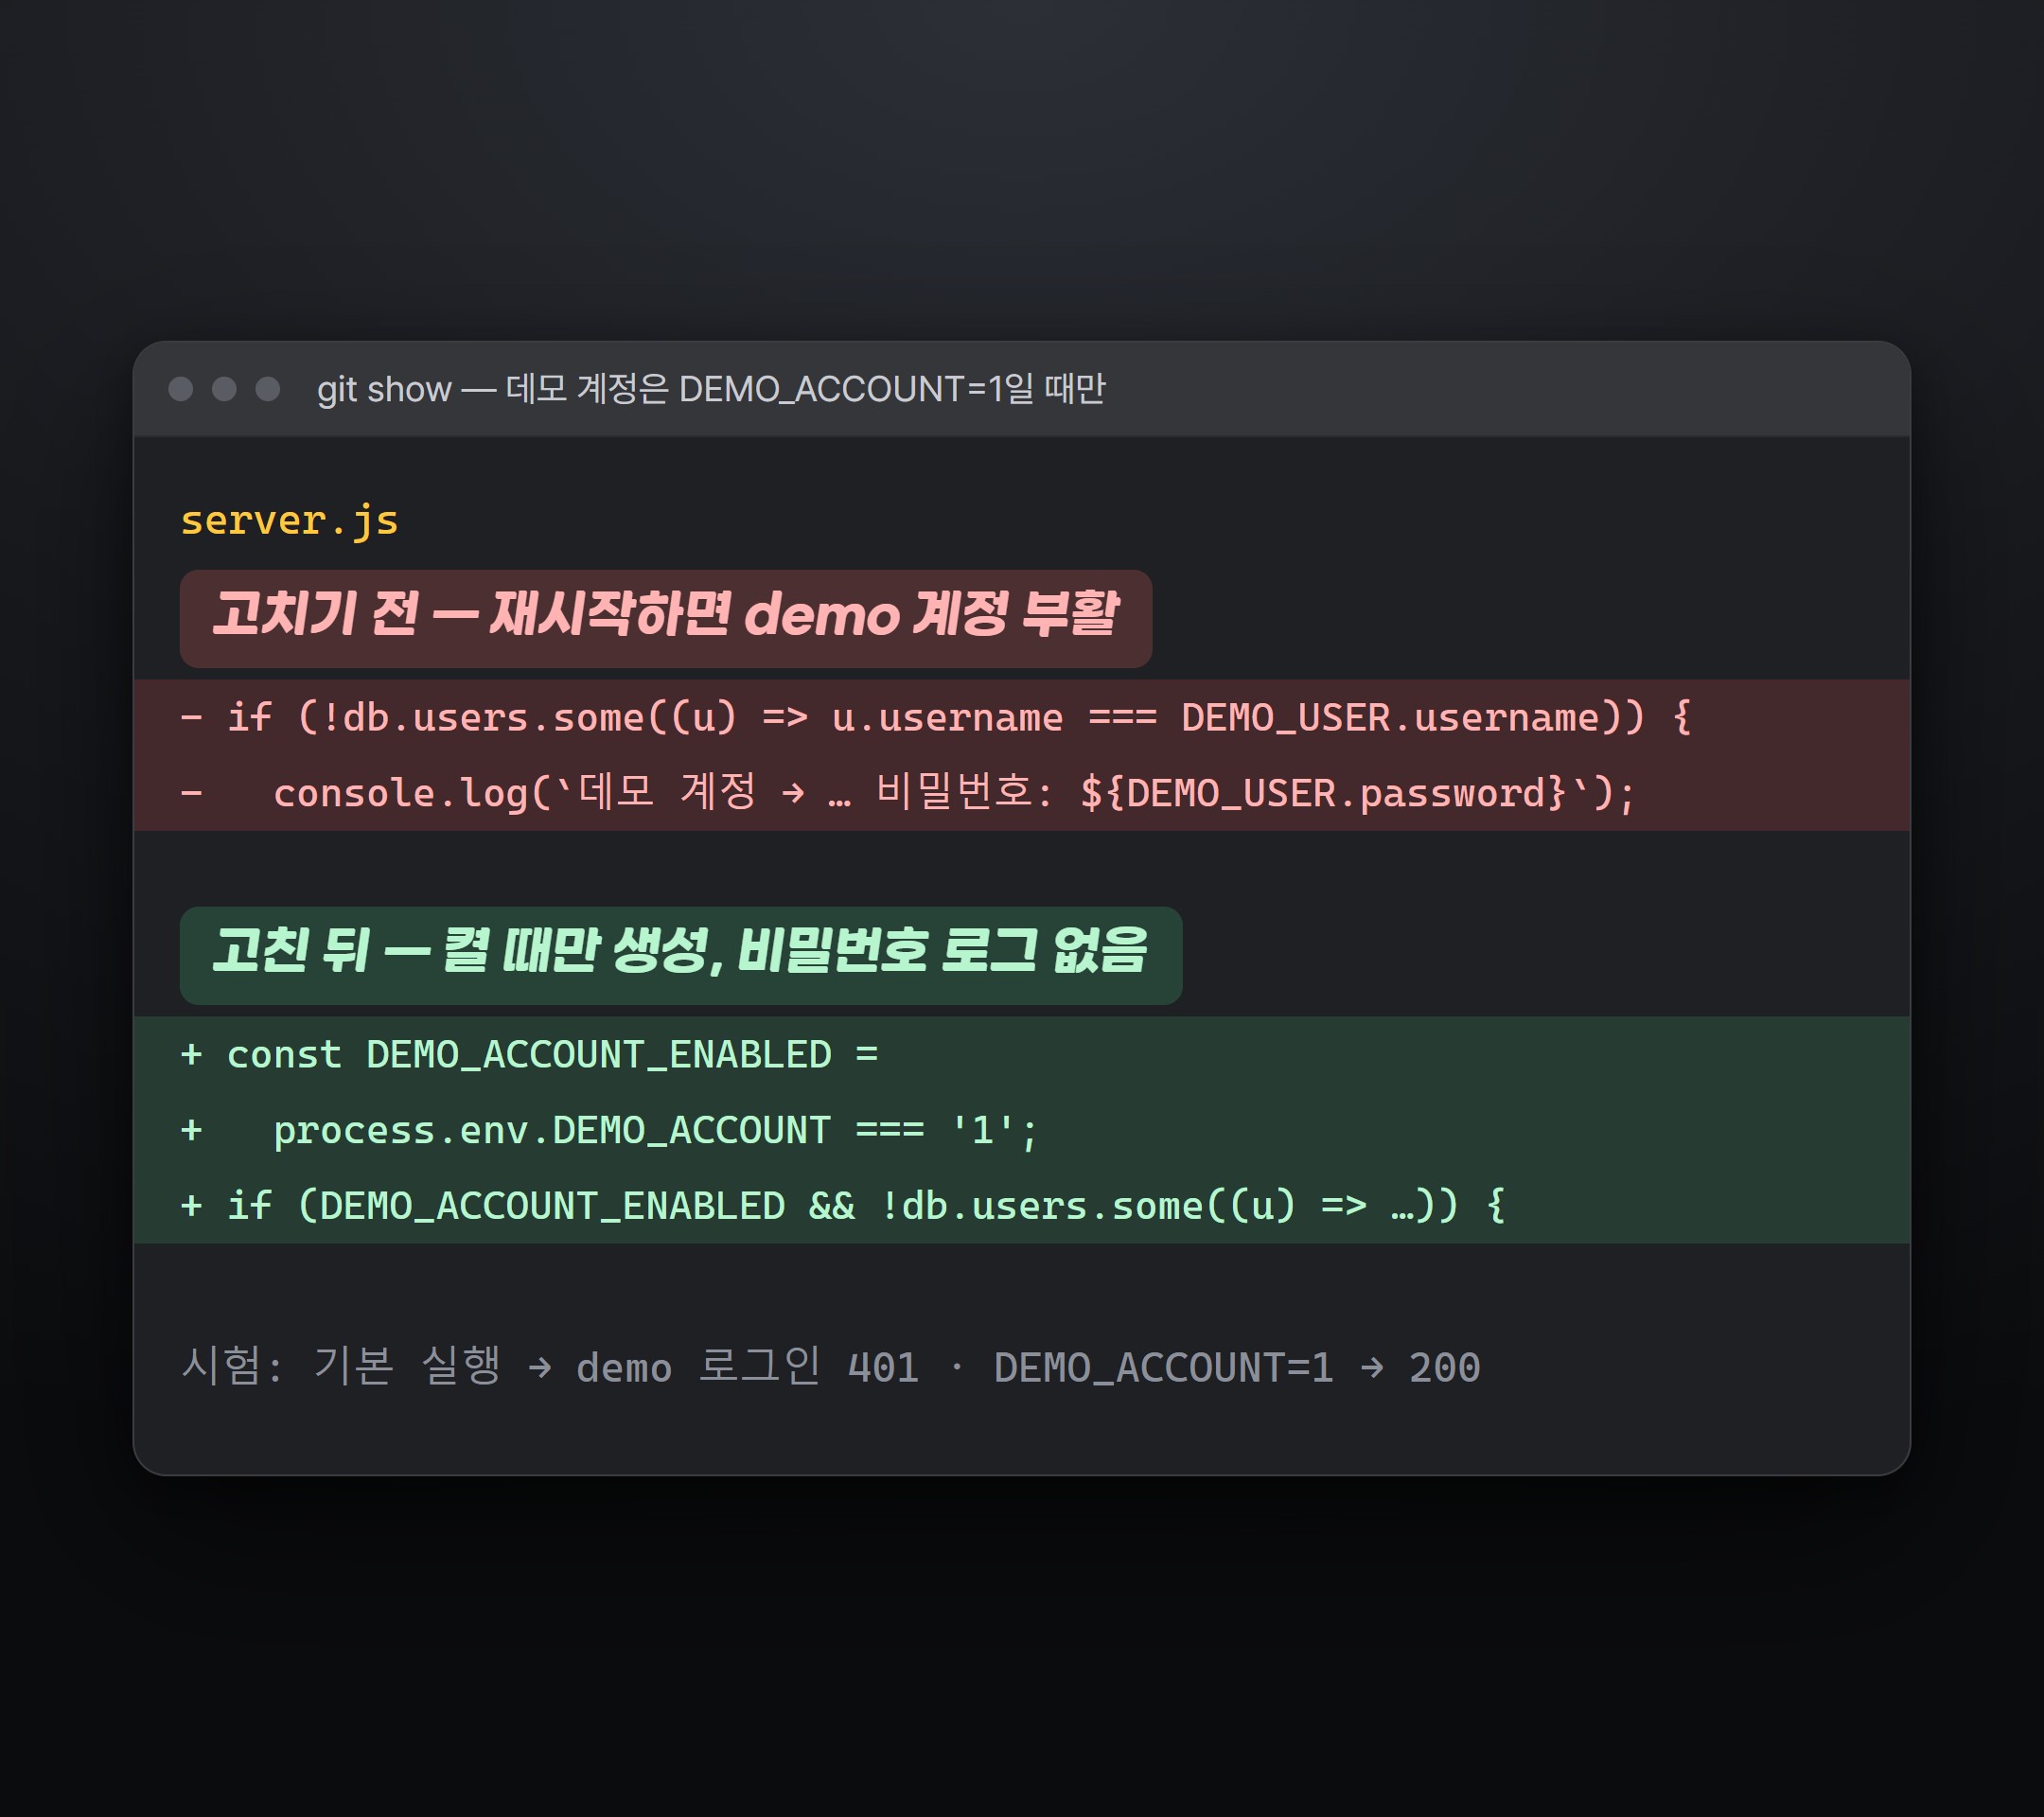
그래서 이것 하나만 클로드 코드에 고쳐 달라고 했습니다. 이제 데모 계정은 DEMO_ACCOUNT=1일 때만 만들어지고, 시작 로그에 비밀번호도 찍히지 않습니다. 기본 실행에서 데모 로그인을 시도하면 401, 켰을 때만 200이 나오는 것까지 확인했습니다.
게시 전에 무엇을 하면 되나요?
아래 세 가지면 1분 안에 끝납니다.
| 점검 | 방법 | 이렇게 나오면 정상 |
|---|---|---|
| 시크릿 창으로 열기 | 내 앱 주소 · 공유 링크를 시크릿 창에 붙여 넣기 | 로그인 화면이 먼저, 공유한 것만 열림 |
| 공유 범위 | 게시 · 공유 설정에서 '나만' 또는 '초대한 사람만' | 모르는 사람이 열면 막힘(401 · 로그인 요구) |
| /security-review | 클로드 코드에서 커밋 전에 한 줄 실행 | 위험도별 결과와 근거가 나옴 |
주의할 점은 무엇인가요?
- 94.7%는 Claroc이 조사한 범위(그록 빌드로 게시된 앱)의 숫자입니다. 모든 AI 앱이 위험하다는 뜻은 아닙니다.
/security-review는 바뀐 코드를 보는 도구라, 서비스 쪽 공유 설정(게시 창 기본값 같은 것)은 직접 확인해야 합니다. 그래서 시크릿 창 확인을 같이 합니다.- 결과가 0건이어도 '참고 사항'은 한 번 읽어 보세요. 저희도 그중 하나를 고쳤습니다.
- 남의 앱 주소를 찾아 열어 보는 일은 하지 마세요. 점검은 내 앱에만 합니다.
한 번에 정리
- 그록 빌드로 게시된 온라인 앱 37,571개 중 94.7%가 로그인 없이 열렸다(Claroc 발표).
- 원인은 해킹이 아니라 게시 창 기본값 '링크가 있는 누구나'였다.
- 시크릿 창으로 내 링크를 직접 열어 보는 게 가장 빠른 점검이다.
- 클로드 코드
/security-review로 우리 앱을 보니 위험 0건, 참고 사항 1건을 고쳤다. - 해 보니 제일 놀란 건 링크만 알면 열리는 게 기본값이라는 점이었다. 그래서 이제 게시 전엔 시크릿 창으로 꼭 열어 본다.
출처
- Claroc, 'GhostShares' 조사 (2026.11.10): https://blog.claroc.io/ghostshares-grok-build-apps/
- The Decoder 보도 (회사 답변): https://the-decoder.com/grok-built-apps-exposed-patient-data-plaintext-passwords-and-spacexsis-own-sales-pipeline/
- Claude Code 공식 문서 — 명령 목록: https://code.claude.com/docs/en/commands · 보안: https://code.claude.com/docs/en/security
- 우리 시험: Claude Code 2.1.322로 만든 팀 메모 앱, 2026.11.12 실행