2026년 11월 14일 직접 실행 · codex-security 0.10.0 · 깃허브 별 13,091 · Apache-2.0 · 대상: 제가 클로드 코드로 만든 연습용 게시판 앱(파일 5개) · 스캔 1회 13분 37초 · 확인된 문제 4개
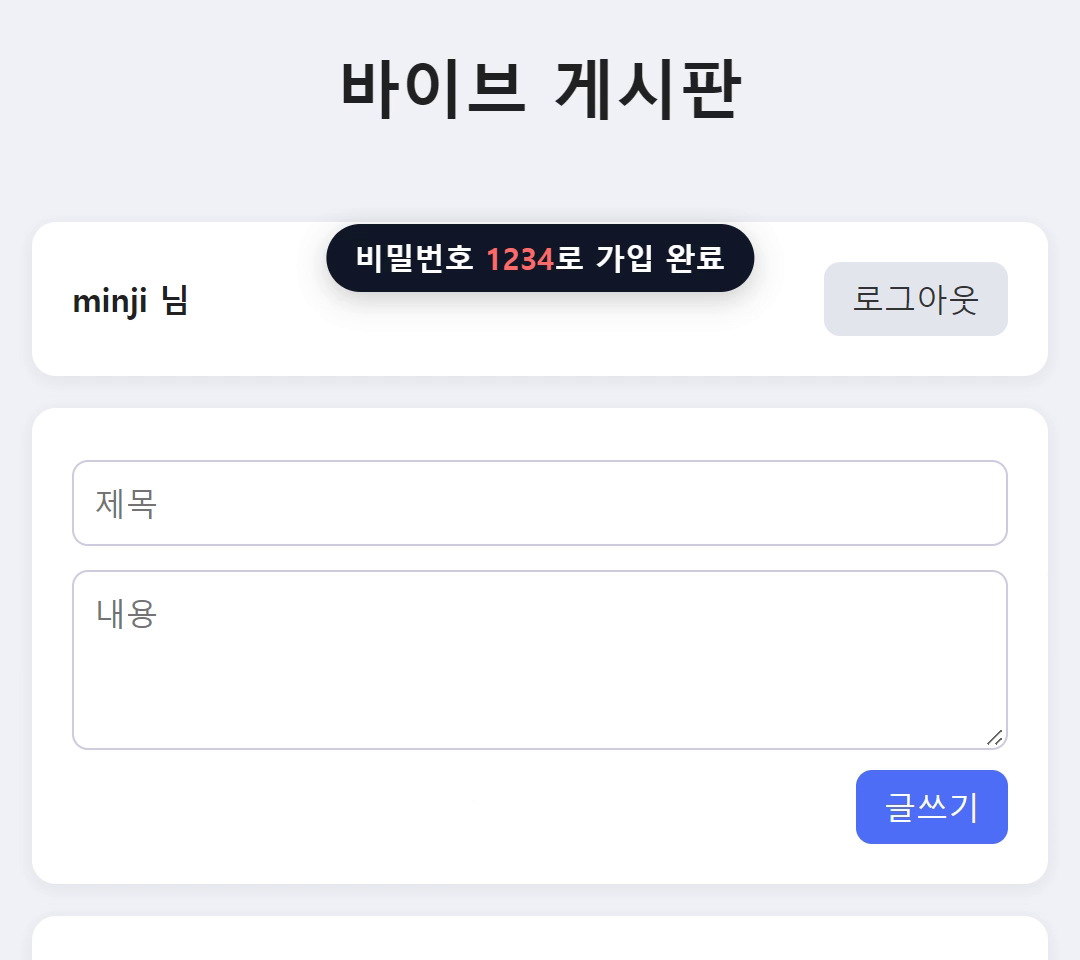
로그인과 글쓰기가 있는 작은 게시판 앱을 클로드 코드로 만들었습니다. 겉보기엔 잘 돌아갔고, 본인 글만 수정 · 삭제되게 하는 확인도 들어 있었습니다. 그런데 배포 전에 오픈AI의 보안 검사 도구를 돌려 보니 비밀번호 1234로도 가입이 되고, 로그인을 몇 번 틀려도 아무것도 막지 않는다는 지적이 나왔습니다.
이 글은 남의 사이트가 아니라 제가 만든 연습용 앱에서만 해 본 기록입니다. 찾은 문제는 쉬운 말로만 적고, 공격 방법이나 요청 내용은 적지 않았습니다. 영상에서 말씀드린 설치 · 로그인 · 스캔 세 줄과 바뀐 부분만 보는 옵션, 실제 표시 금액은 아래 '따라 하려면 어떻게 하나요?'와 '시간과 돈은 얼마나 들었나요?' 절에 있어요.
Codex Security는 무엇을 해 주나요?
저장소를 읽고 보안 문제 후보를 찾은 다음, 그 후보가 실제로 성립하는지 코드를 따라가며 확인해 주는 명령줄 도구입니다. 11월 14일에 확인한 README 기준으로 후보 검증, 패치 생성, 수정 검증까지 한 흐름으로 지원하고, 결과는 SARIF · JSON · CSV로 내보낼 수 있습니다.
클로드에게 "보안 좀 봐 줘"라고 하면 의심 가는 곳을 말로 짚어 주는 데서 끝나는 경우가 많습니다. 이 도구는 먼저 앱의 위협 모델(누가 무엇을 할 수 있는지)을 만들고, 후보마다 근거가 되는 코드 줄과 반대 근거까지 적은 다음 확인된 것만 보고서에 남깁니다. 제 스캔 보고서에도 문제마다 위치(파일 · 줄), 심각도, 확신도, 고치는 방법, 고친 뒤 확인할 테스트가 적혀 있었습니다.
따라 하려면 어떻게 하나요?
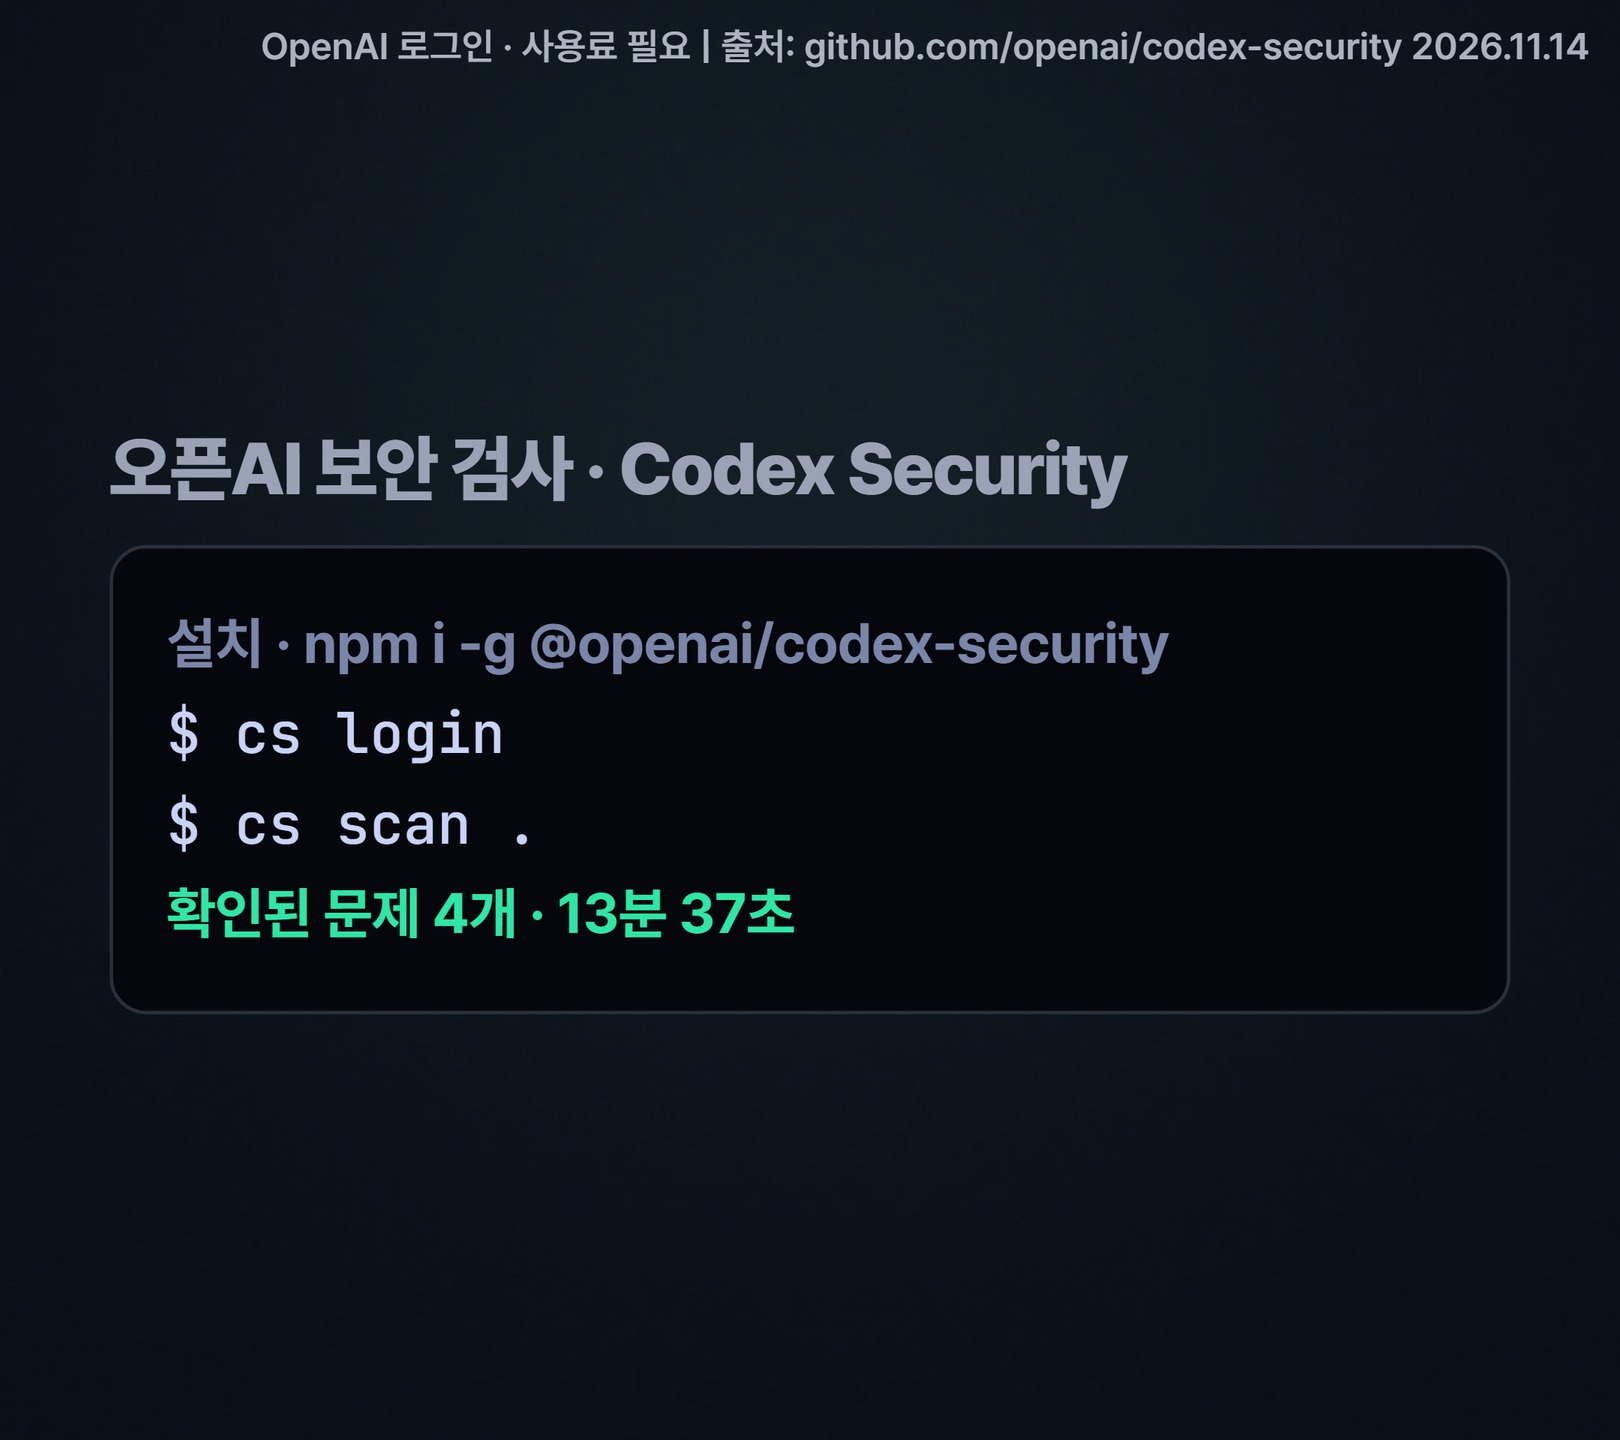
준비물은 Node 22.13 이상, Python 3.10 이상, 그리고 OpenAI 로그인입니다. 설치는 npm 한 줄이고, 검사는 저장소 폴더에서 돌립니다.
- 설치:
npm install --global @openai/codex-security - 로그인:
cs login(ChatGPT 계정 또는 API 키) - 미리 점검:
cs scan . --dry-run— 실제 검사 없이 입력만 확인 - 검사:
cs scan . --max-cost 5— 표시 금액이 5달러를 넘으면 멈추게 상한을 걸었습니다 - 다음부터는 바뀐 부분만:
cs scan . --diff origin/main - 고친 뒤 재확인:
cs verify-fix <찾은 문제 ID>
cs policy .로 SECURITY.md 초안을 만드는 기능도 있습니다. 검사는 기본이 standard 모드이고, 더 오래 깊게 보는 --mode deep도 있습니다. 저는 standard 한 번만 돌렸습니다.
| 항목 | 내용 |
|---|---|
| 필요한 것 | Node 22.13+ · Python 3.10+ · OpenAI 로그인 |
| 설치 비용 | npm 패키지 설치는 무료 |
| 검사 비용 | 모델 사용료가 든다(ChatGPT 로그인이면 사용량 한도에서 차감) |
| 금액 상한 | --max-cost <달러> (README의 깃허브 액션 예시는 약 5달러) |
무엇을 찾았나요?
한 번의 스캔에서 확인된 문제는 4개였습니다(보통 3개 · 낮음 1개). 쉬운 말로 옮기면 이렇습니다.
| 문제 | 심각도 | 쉬운 말로 |
|---|---|---|
| 비밀번호 4자리 허용 + 로그인 실패 제한 없음 | 보통 | 짧은 비밀번호를 쓴 사람의 계정이 남에게 넘어가 글이 고쳐질 수 있다 |
| 회원가입 횟수 제한 없음 | 보통 | 가입을 끝없이 받아 서버 자원 · 저장 공간이 바닥날 수 있다 |
| 이름 칸 형식 검사 없음 | 보통 | 이름에 글자가 아닌 값이 들어오면 그 뒤 저장이 전부 실패할 수 있다 |
| 로그아웃 요청 출처 확인 없음 | 낮음 | 조건이 맞으면 다른 곳에서 사용자를 강제로 로그아웃시킬 수 있다 |
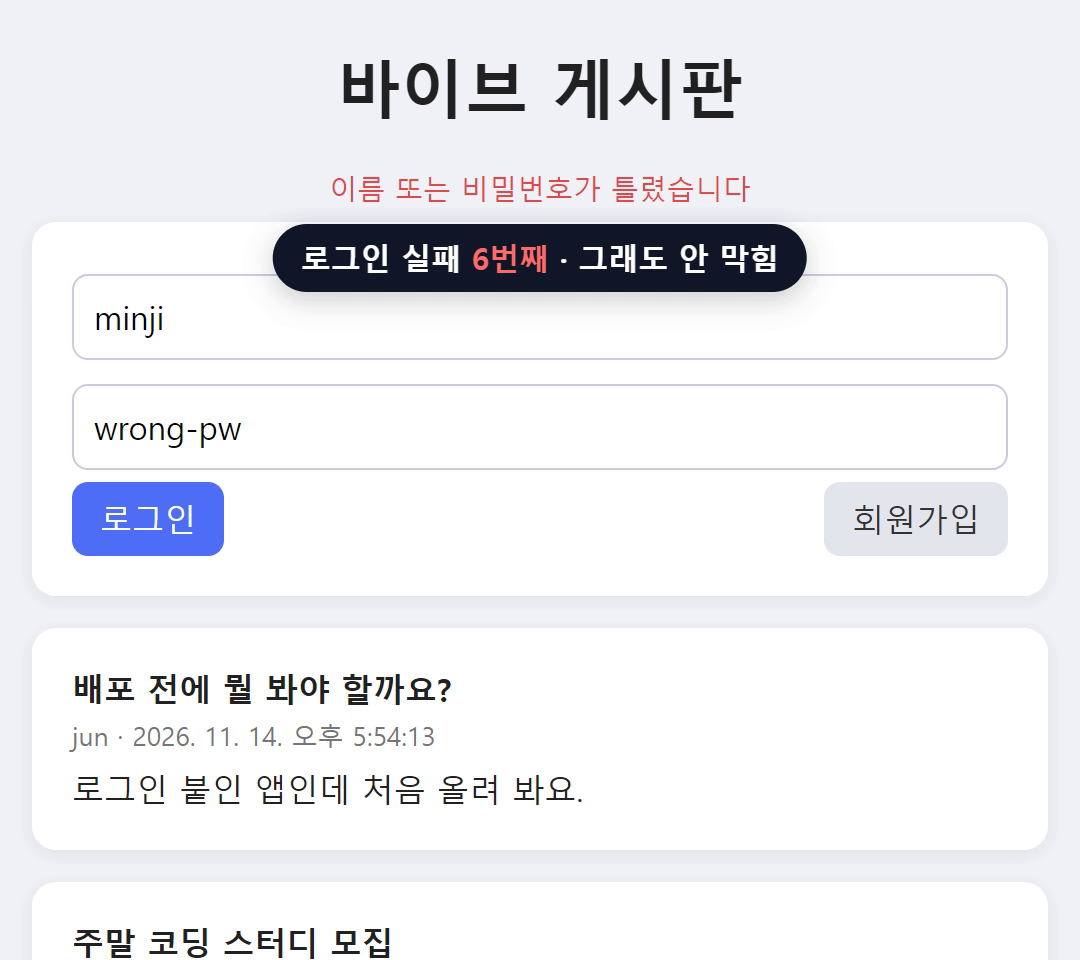
영상에서는 그중 화면으로 바로 보여 줄 수 있는 첫 번째를 골랐습니다. 제 앱은 가입할 때 비밀번호를 4자 이상만 요구했고, 로그인 쪽에는 실패 횟수를 세는 줄이 아예 없었습니다. 위 화면처럼 여섯 번을 틀려도 같은 오류 문구만 나옵니다. 도구는 이 두 가지가 겹치면 다른 사람이 짧은 비밀번호 계정에 들어가 그 사람의 글을 고치거나 지울 수 있는 길이 된다고 정리했습니다.
고치는 건 어떻게 했나요?
도구에도 자동 패치 기능(cs patch)이 있어서 먼저 그걸 돌렸는데, 제 윈도우 환경에서는 실패했습니다. 결과는 '바뀐 파일 0개'였고, 이유는 도구가 쓰는 샌드박스가 저장소를 읽기 전용으로만 열어 줘서 명령 실행과 파일 수정이 막혔다는 것이었습니다(1분 28초 만에 멈춤). 그래서 고치는 건 클로드 코드에 맡기고, 확인만 다시 도구에게 받았습니다.
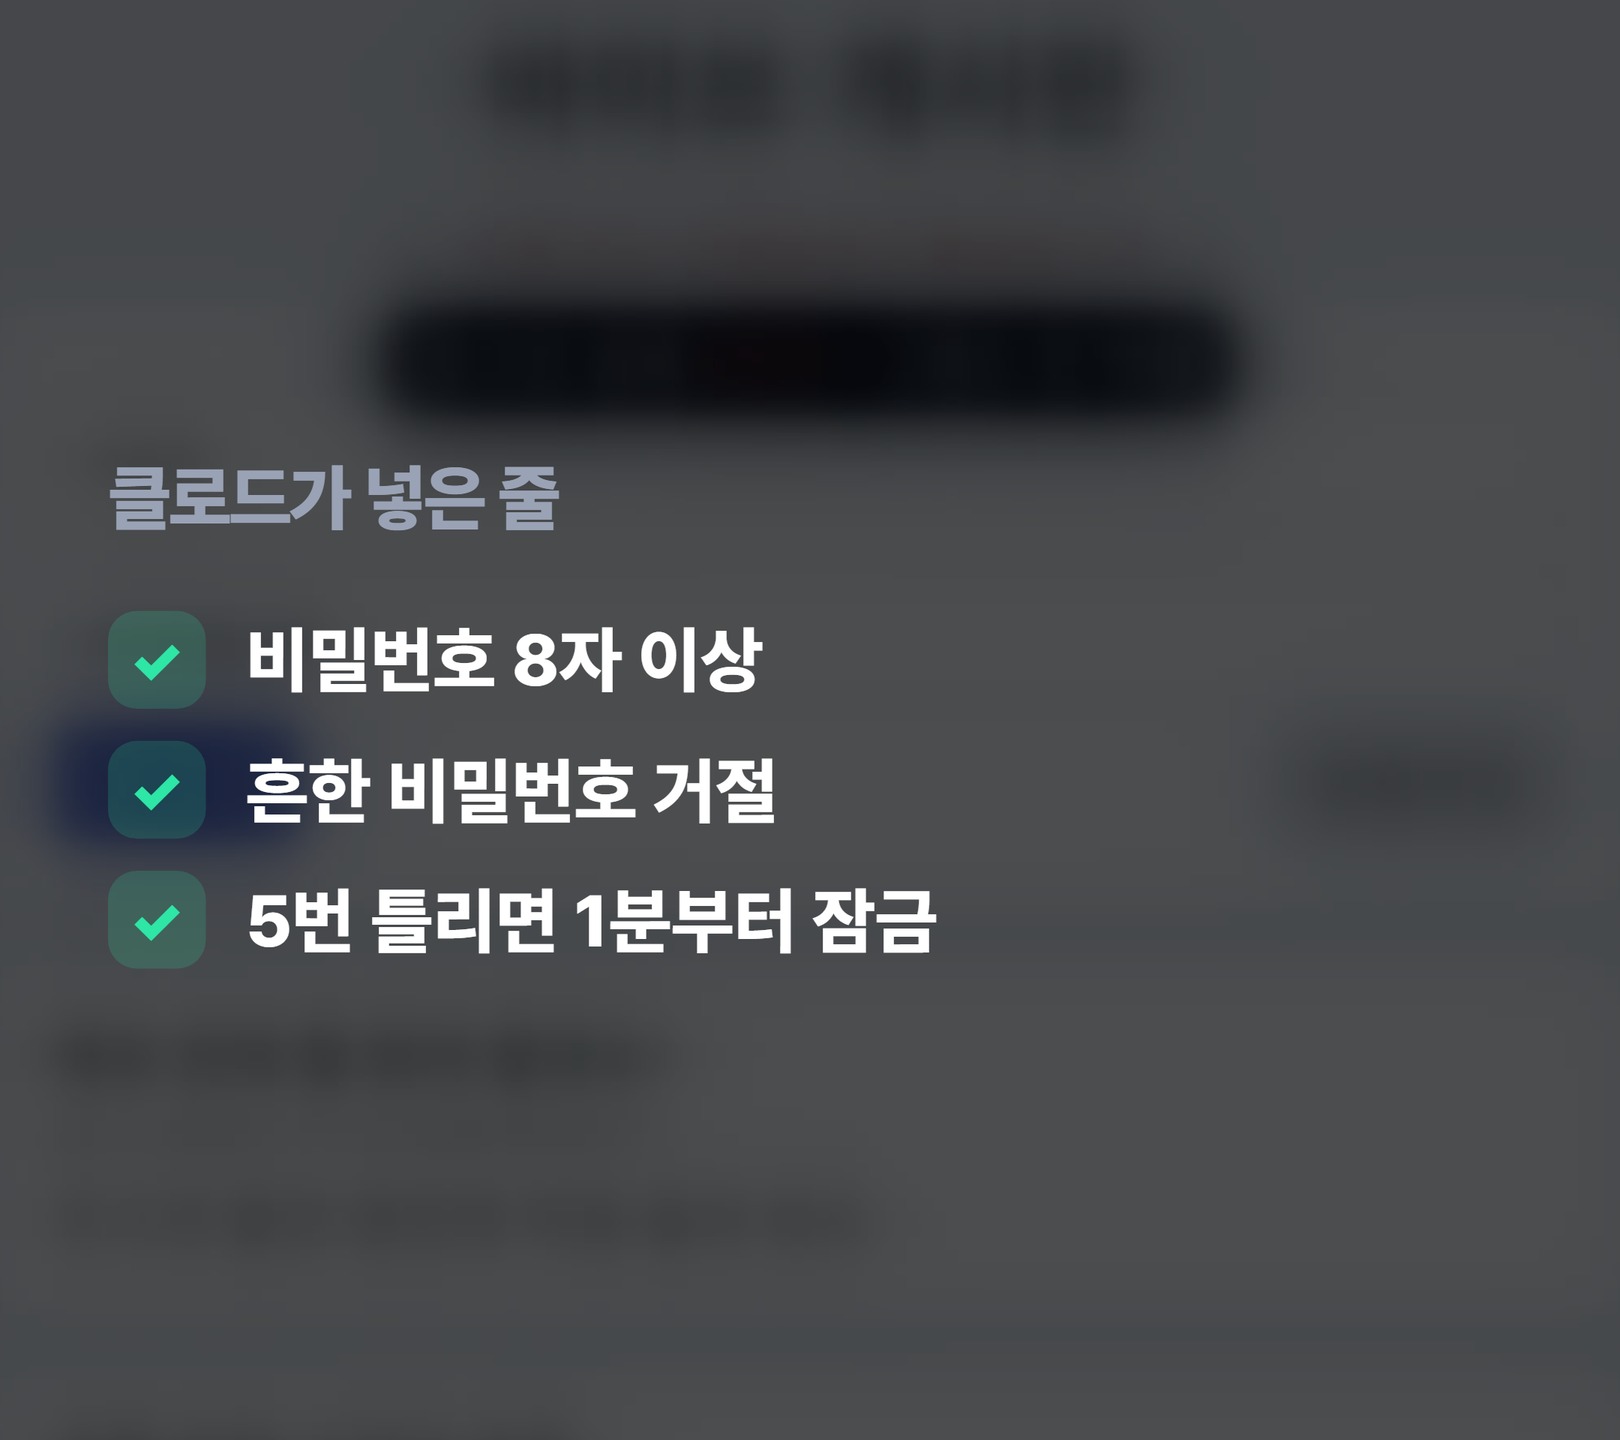
클로드가 server.js에 넣은 내용은 세 가지입니다.
- 이름은 2
20자 글자만, 비밀번호는 8128자 글자만 받는다 - 흔한 비밀번호(12345678 · password 등 10개)와 이름과 같은 비밀번호는 거절한다
- 로그인 실패를 계정별 · 접속 주소별로 세고, 5번 틀리면 1분 잠그고 그 뒤로는 두 배씩 늘려 최대 15분까지 잠근다. 맞게 들어오면 숫자를 지운다
// 5번 틀리면 1분부터 두 배씩, 최대 15분
const LIMIT = 5;
const lockMs = (count) => Math.min(15 * 60e3, 60e3 * 2 ** (count - LIMIT));
영구 잠금이 아니라 시간이 지나면 풀리게 한 건 도구 보고서의 권고 때문입니다. 영구로 잠그면 남이 일부러 틀려서 진짜 주인을 못 들어오게 만들 수 있다는 지적이 있었습니다.
다시 해 보니 정말 막혔나요?
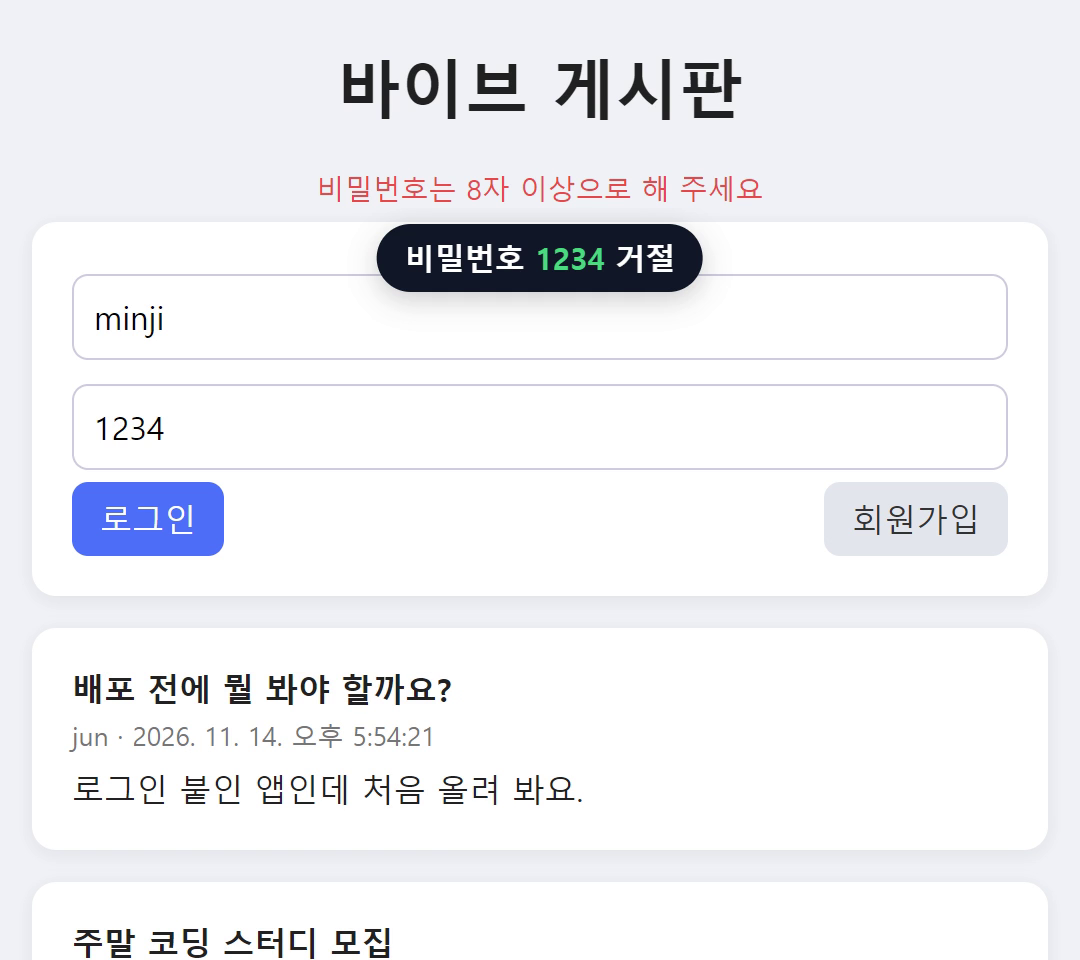
네, 같은 동작을 그대로 다시 해 봤습니다. 1234로 가입하면 "비밀번호는 8자 이상으로 해 주세요"가 뜨고, 12345678은 "너무 흔한 비밀번호예요"로 거절됩니다. 로그인은 다섯 번째 실패 뒤부터 "로그인 시도가 너무 많아요. 1분 뒤에 다시 해 주세요"로 막혔고, 맞는 비밀번호를 넣어도 잠금이 끝날 때까지 기다려야 했습니다.
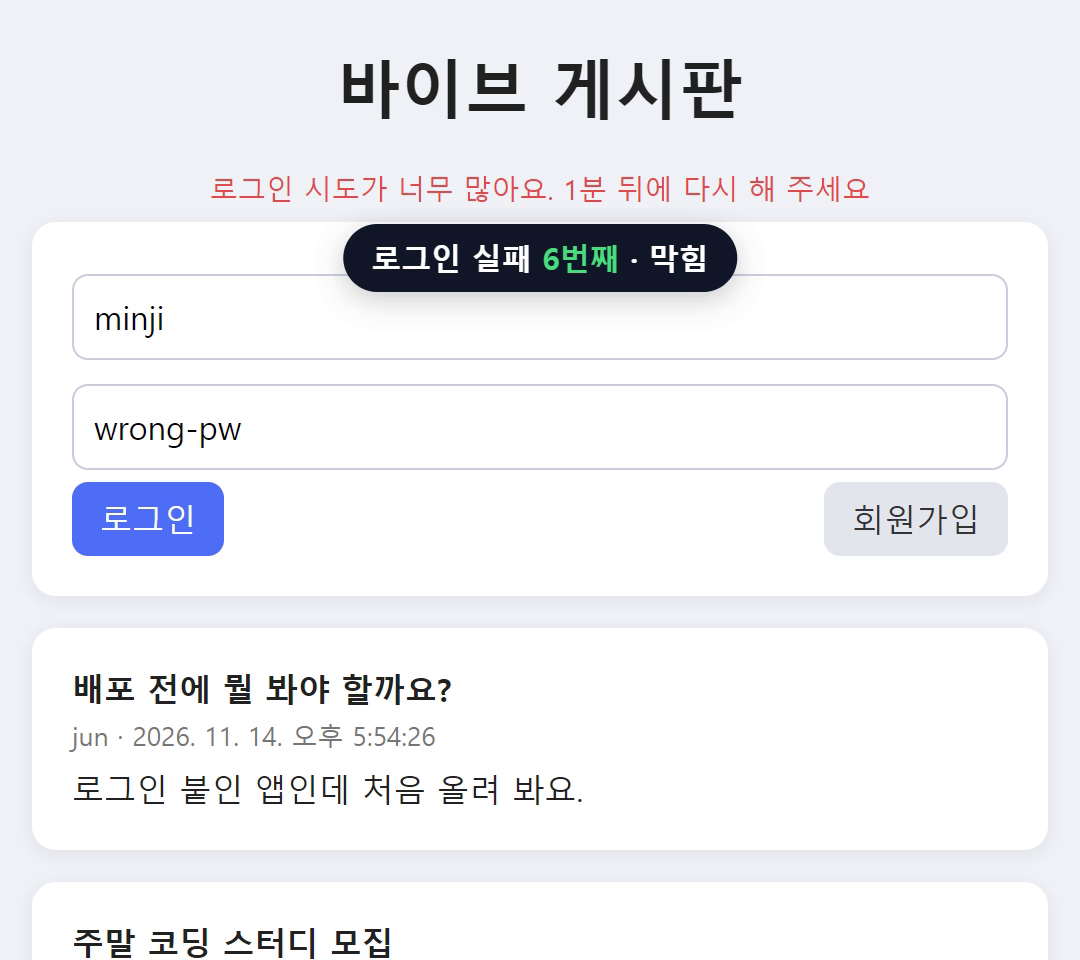
도구의 재확인(cs verify-fix, 코드만 읽는 static 모드, 2분 8초)도 이 문제를 fixed로 판정했습니다. 다만 두 가지 한계를 같이 적어 줬습니다. 흔한 비밀번호 목록이 10개뿐이라 유출 비밀번호 검사라고 보기는 어렵고, 실패 횟수가 서버 메모리에만 있어서 서버를 다시 켜거나 여러 대로 늘리면 공유되지 않는다는 점입니다. 실제 서비스라면 이 부분은 더 손봐야 합니다.
나머지 3개(가입 횟수 제한, 이름 칸 형식, 로그아웃 출처 확인)는 이번에 도구 재확인까지 받지 않았습니다. 이름 칸 길이 · 형식 검사는 이번 패치에 같이 들어갔지만, 도구가 확인한 건 비밀번호 문제 하나뿐입니다.
시간과 돈은 얼마나 들었나요?
스캔 한 번에 13분 37초가 걸렸고, 화면에 표시된 금액은 API 요금으로 환산해 약 2.4~4.4달러였습니다. 저는 ChatGPT 계정으로 로그인해서 돌렸기 때문에 따로 결제된 금액은 없고, 계정의 Codex 사용량 한도에서 빠졌습니다(5시간 한도의 약 19%까지 올라감).
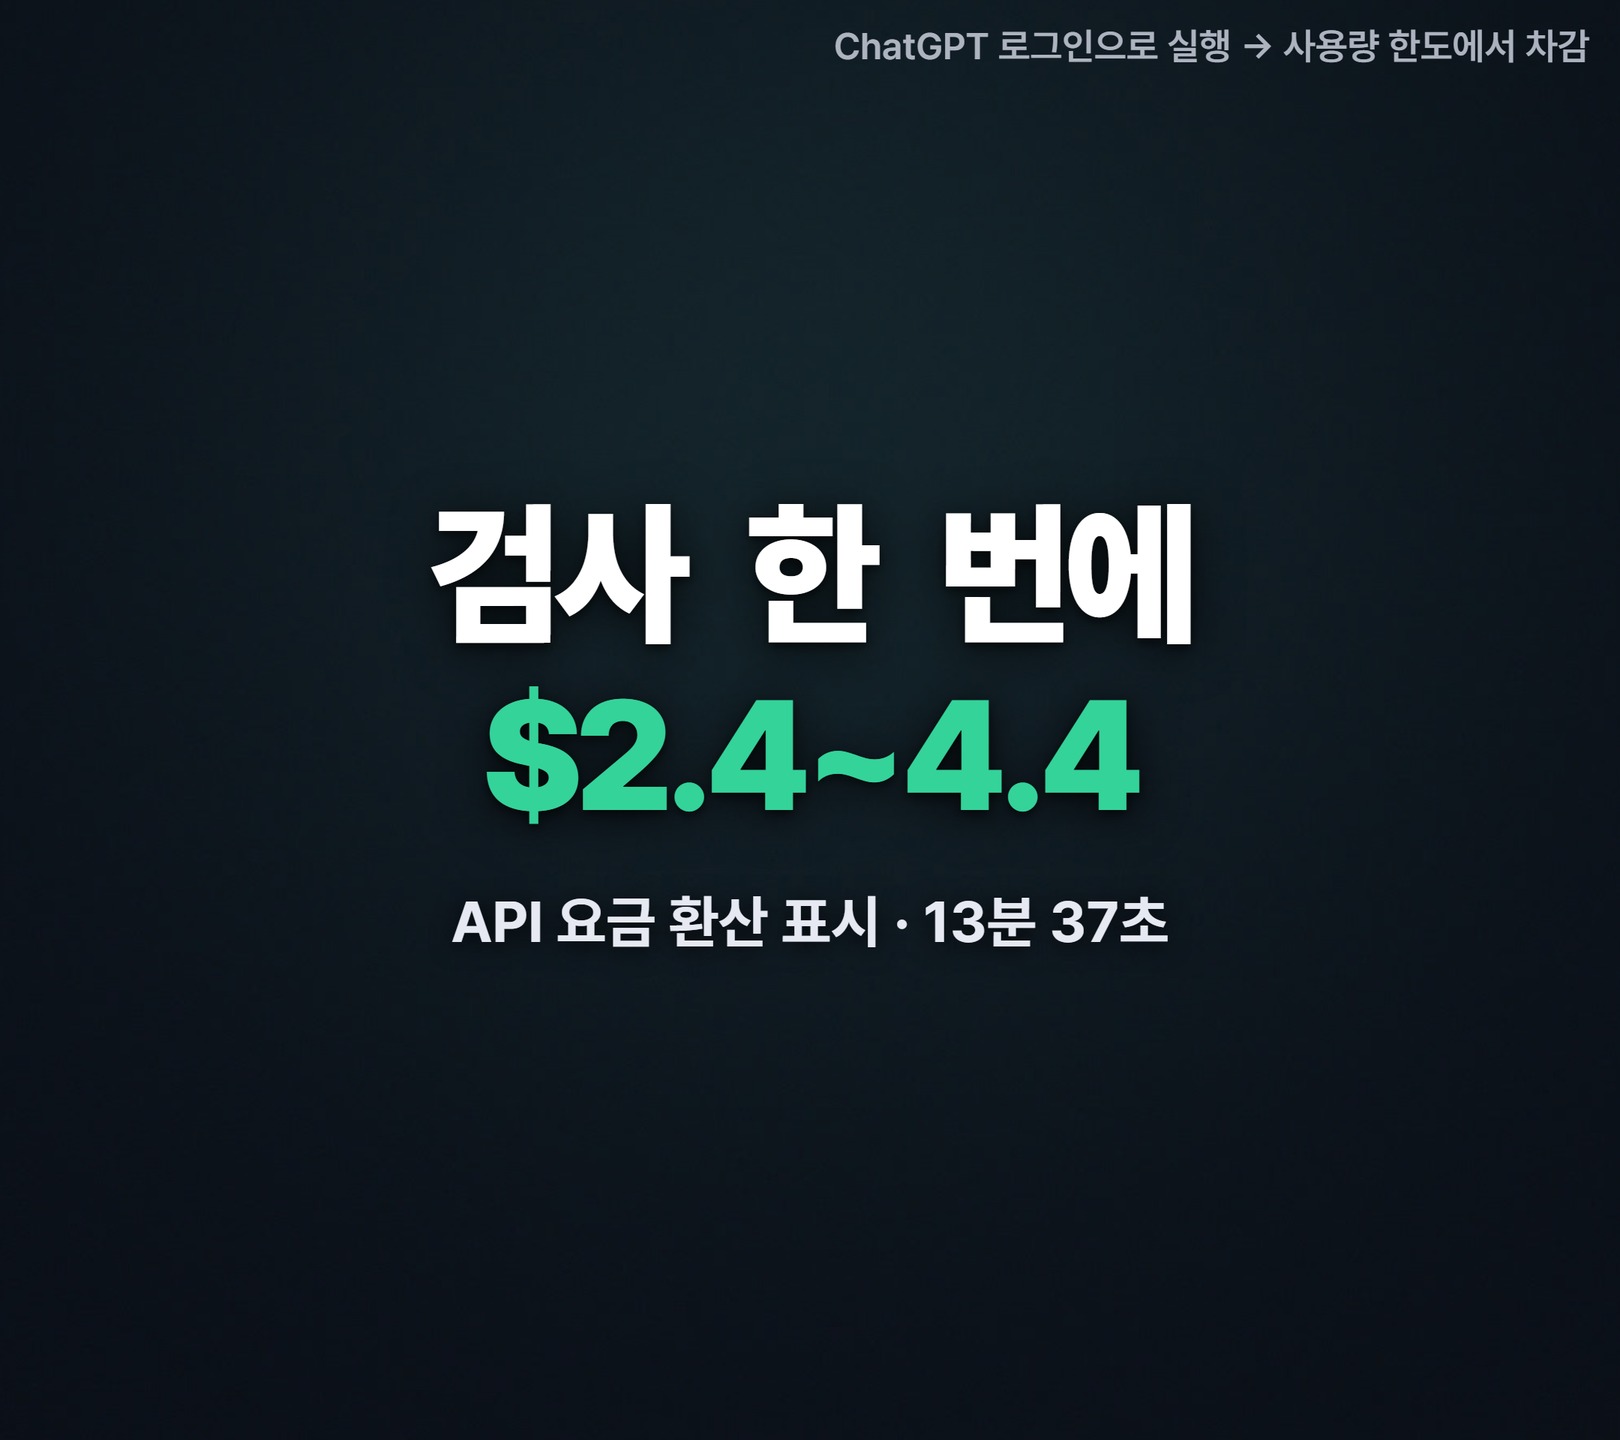
| 단계 | 걸린 시간 | 표시 금액 |
|---|---|---|
| 첫 스캔 | 2분 48초에 도구 쪽 오류로 멈춤 | 부분 표시 약 0.44~0.83달러 |
| 두 번째 스캔(상한 5달러) | 13분 37초 · 문제 4개 | 약 2.41~4.40달러 |
| 자동 패치 | 1분 28초 · 권한에 막혀 실패 | 표시 없음 |
| 재확인(verify-fix) | 2분 8초 · fixed | 표시 없음 |
파일 5개짜리 작은 앱이라 이 정도였고, 코드가 클수록 시간과 금액은 늘어난다고 보는 게 맞습니다. 매번 전체를 다시 보지 말고 처음 한 번 전체 스캔 뒤에는 --diff로 바뀐 커밋만 보는 게 현실적입니다.
써 보니 어땠나요?
해 보니 찾는 건 이 도구가, 고치는 건 클로드가 하는 조합이 가장 편했습니다. 제가 만든 앱이라 '본인 글만 수정' 같은 큰 줄기는 챙겼다고 생각했는데, 비밀번호 길이나 실패 횟수처럼 기능 개발 중엔 아무도 말해 주지 않는 부분을 콕 집어 준 게 쓸모 있었습니다. 반대로 윈도우에서 자동 패치가 막힌 점, 첫 스캔이 도중에 멈춘 점은 아직 다듬어지지 않은 부분으로 보였습니다.
한 번에 정리
- 설치는
npm install --global @openai/codex-security→cs login→cs scan .세 줄, 검사에는 모델 사용료가 든다 - 제 연습용 앱(파일 5개)에서 스캔 한 번 13분 37초, 확인된 문제 4개, 표시 금액 약 2.4~4.4달러(API 환산)
- 비밀번호 4자리 허용 + 로그인 실패 제한 없음 → 8자 이상 · 흔한 비밀번호 거절 · 5번 실패 시 1분부터 잠금으로 고치고
cs verify-fix로 fixed 확인 - 자동 패치(
cs patch)는 제 윈도우에선 샌드박스 권한에 막혀 실패 — 고치는 건 클로드에 맡겼다 - 다음부터는
cs scan . --diff origin/main으로 바뀐 부분만, 상한은--max-cost로
출처
- Codex Security 저장소 README: github.com/openai/codex-security (2026년 11월 14일 확인 — 별 13,091, Apache-2.0, 설치 · 명령 · Node 22.13+ · Python 3.10+, 깃허브 액션 예시의 스캔당 비용 한도)
cs scan --help·cs patch --help·cs verify-fix --help(codex-security 0.10.0, 11월 14일 실행)- 스캔 · 패치 · 재확인 결과와 앱 화면: 제가 만든 연습용 앱에서 11월 14일 직접 실행(등장 이름은 가상)
- 각 상표는 해당 회사의 것이며 설명 목적으로만 표시했습니다
- 이 글의 쇼츠는 AItoZ 유튜브 채널에 올라갑니다